Чем заменить старый ZyWALL или USG от Zyxel и перенести сеть?
Старый ZyWALL или USG заменяют по жизненному циклу, необходимым функциям, нагрузке и рискам эксплуатации. Возраст модели сам по себе не доказывает окончание поддержки, а наличие архивной карточки не подтверждает текущую поддержку и поставку. Проверяйте конкретное устройство и сервисы, затем выбирайте план миграции.
Новая модель должна не только иметь подходящие порты и производительность, но и воспроизвести нужные правила, VPN, адресацию, аутентификацию и эксплуатационный процесс. Переход между поколениями Zyxel может включать смену платформы и ограниченный перенос конфигурации. Универсального правила «загрузить старый backup в новый шлюз» нет.
Как понять, что пора менять шлюз?
Проверьте даты окончания продажи и поддержки, доступность необходимых обновлений, совместимость нужных клиентов и срок действия сервисов. Отдельно оцените ограничения нагрузки, интерфейсов и VPN. Причина замены может быть в новом требовании даже у поддерживаемой модели, а у архивной — в жизненном цикле и невозможности продолжить требуемый сервис.
Не считайте EOL, EOS и окончание отдельной лицензии одинаковыми событиями. У аппаратуры и услуг могут быть разные даты. В рабочей карте укажите точное обозначение, статус, конечный срок и требуемый следующий шаг. Это помогает избежать покупки продления без анализа будущей эксплуатации.
Что собрать со старого устройства?
Сохраните конфигурацию и версии, но не ограничивайтесь backup-файлом. Нужна понятная таблица объектов: интерфейсы, адреса, VLAN, маршруты, NAT, правила, VPN, сертификаты, учётные группы и внешние зависимости. Запишите, какие настройки реально используются и какие давно утратили назначение.
Отдельно сохраните лицензии, владение устройством, локальный и удалённый доступ администратора. Резервный файл может содержать чувствительные сведения: храните его контролируемо, не пересылайте по открытым ссылкам. Для подготовки поставщику достаточно обезличенной функциональной карты и необходимых технических условий.
| Группа | Что перенести или пересмотреть | Как проверить |
|---|---|---|
| Интерфейсы и VLAN | Адреса, теги, подключение провайдеров | Клиенты, шлюзы и маршруты |
| Правила доступа | Объекты, порядок и исключения | Разрешённые и запрещённые сервисы |
| NAT | Публикации и трансляции | Внешний и внутренний доступ |
| VPN | Протоколы, сети, пользователи | Туннели и приложения |
| Сертификаты | Доверие, имена, сроки | Подключение без неожиданных предупреждений |
| Лицензии и управление | Совместимость и процедура переноса | Нужные сервисы и права заказчика |
Инвентаризация перед заменой: что действительно переносится
Миграция шлюза начинается с работающих связей, а не с выбора похожего номера модели. Один firewall может быть шлюзом VLAN, DHCP-сервером, VPN-концентратором, точкой публикации сервисов и местом применения защиты. Если перенести только WAN и разрешение в интернет, часть сотрудников увидит исправную сеть, а ночной обмен, филиал или внешний клиент останутся без доступа. Для каждого процесса нужна своя проверка от исходной зоны до приложения.
Составьте реестр: кто инициирует соединение, откуда, к какому имени и адресу, каким протоколом, через какую трансляцию, с какой аутентификацией и по какому правилу. Отдельно пометьте редкие операции — резервное копирование, бухгалтерский обмен, доступ сервисной компании. Отсутствие трафика за рабочий день не доказывает ненужность правила. Проверку устаревших разрешений согласуют с владельцем процесса, сохранив исходное состояние для расследования.
| Объект переноса | Что сохранить до работ | Как подтвердить эквивалент |
|---|---|---|
| WAN | Адресация, VLAN провайдера, способ входа, ограничения подключения | Поднять нужную сессию и проверить доступ за пределами провайдера |
| LAN и VLAN | Подсети, шлюзы, теги, DHCP и резервирования | Подключить нового клиента в каждой критичной зоне |
| Политики | Источник, назначение, сервис, порядок, профиль защиты | Проверить разрешение и контрольный запрет |
| NAT и публикации | Внешний адрес/порт, внутренний ресурс, обратный путь | Обратиться с реальной внешней стороны и из нужной LAN |
| VPN | Сети, маршруты, параметры сторон, пользователи и доверие | Запустить приложение в обоих направлениях |
| Управление | Аккаунты, роли, локальный и резервный доступ | Войти учётной записью эксплуатационной команды |
Выгруженная конфигурация содержит больше, чем видимая схема сети: в ней могут находиться секреты, сертификаты и служебные параметры. Храните её защищённо и ограничьте круг получателей. В технической заявке используйте обезличенную карту функций; полный файл передавайте только тому, кто выполняет подготовленную процедуру. Копию перед миграцией сохраняют с моделью, прошивкой и временем, иначе два файла с именем backup трудно отличить при срочном возврате.
Почему карта кабелей важна не меньше backup?
У старого и нового шлюза могут отличаться назначение и скорости физических портов. Подпишите каждый кабель и его сеть до отключения. Сохраните соответствие провайдера, LAN, VLAN и резервного канала. Неправильное подключение после загрузки хорошей конфигурации способно выглядеть как программная проблема.
Для оптики дополнительно проверьте модули и поддерживаемые режимы. Перенос существующего SFP в новую клетку не гарантирует совместимости. Если нужен новый кабель или преобразование среды, включите его в комплект и пилот. Отсутствие мелкой принадлежности может остановить замену более дорогой аппаратуры.
Как выбрать новый шлюз без потери функций?
Составьте функциональную матрицу старой и новой платформы. Первая колонка — обязательная функция, вторая — её использование сейчас, третья — реализация на новом устройстве, четвёртая — ограничения и способ проверки. Неподдерживаемая функция не компенсируется большим SPI-throughput.
Уточните клиентские протоколы и ОС. Старое устройство могло обслуживать схему, которой нет в том же виде у нового поколения. Если требуется изменение VPN-клиентов, сертификатов или аутентификации, включите это в проект заранее. Скрытая замена протокола в ночь переключения увеличивает объём непредвиденных работ.
Можно ли конвертировать конфигурацию автоматически?
Конвертация может поддерживать определённые исходные модели, целевые платформы и версии. Даже при успешном преобразовании проверьте перенесённые объекты, правила и предупреждения. Некоторые настройки потребуют ручной подготовки или другой реализации. Не рассматривайте отсутствие ошибки импорта как доказательство полного эквивалента.
Если переход проходит с ZLD на uOS, исходный и целевой процессы управления различаются. Подготовьте новый шлюз в предусмотренном режиме, затем испытайте нужные функции до включения в рабочую сеть. При облачной эксплуатации также проверьте регистрацию, владение площадкой и порядок замены устройства.
Конвертер конфигурации: где заканчивается автоматизация
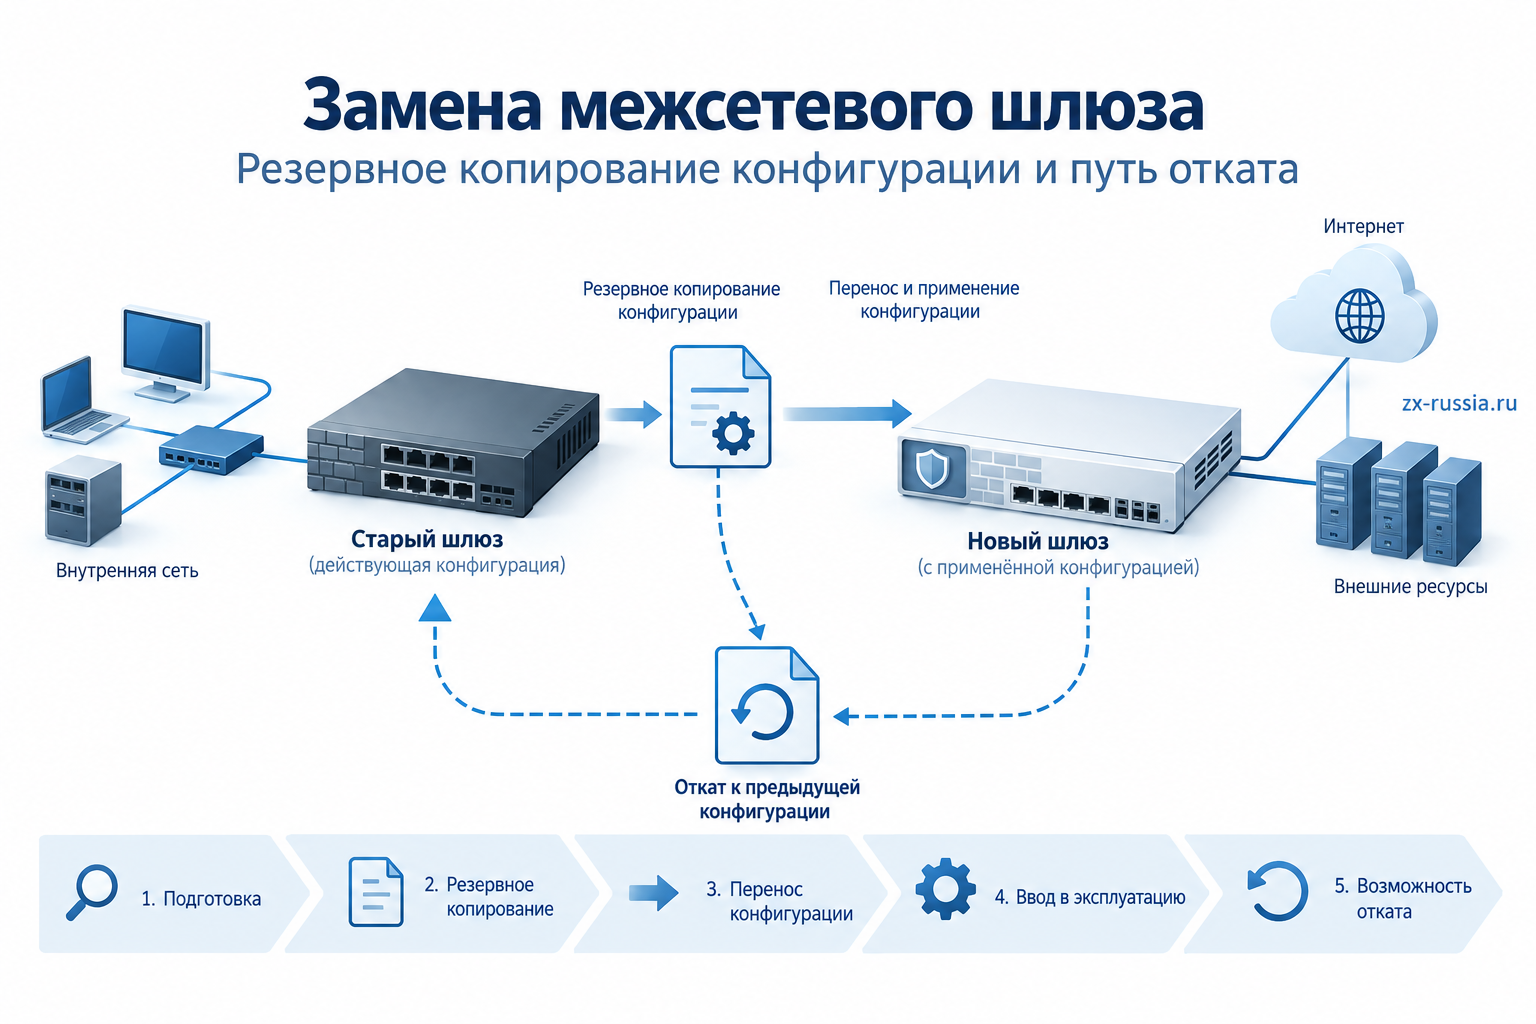
У Zyxel есть Firewall Configuration Converter для поддерживаемых переходов между поколениями. Преобразование на uOS не является универсальным импортом любого старого backup. Нужны допустимая исходная модель, целевая модель и версия конфигурации. Некоторые USG и ZyWALL сначала преобразуют в поддерживаемую промежуточную платформу, затем в H-серию. USG20(W)-VPN не входит в поддержку указанного конвертера.
Выбор промежуточного формата не означает необходимость покупать ещё один шлюз: речь о поддерживаемой цепочке преобразования файла. При этом каждую ступень проверяют по текущей матрице инструмента. Если пара моделей отсутствует, не выбирайте «самую похожую» ради получения файла. Ручной перенос с функциональной картой полезнее формально успешного преобразования, в котором потерялись критичные функции.
Обработайте предупреждения конвертера построчно. В uOS объект приложения или политика могут иметь другую структуру; неподдерживаемые элементы могут исключаться из результата. Поэтому сравнивают смысл, а не только число правил. Например, одно старое разрешение и несколько новых строк могут реализовать одинаковый доступ, а одинаковое число строк — разные права. Импорт на новом устройстве подтверждает чтение формата, но не правильность бизнес-политики.
Практичный результат подготовки — таблица «старый объект → новый объект → проверка». В неё включают зоны, интерфейсы, адресные объекты, сервисы, политики, NAT и VPN. Неперенесённые элементы имеют отдельное решение: реализованы другим способом, отключены с подтверждённым основанием или остаются препятствием для переключения. Последний статус нельзя маскировать общим сообщением «конвертация прошла успешно».
Как принимать конвертированные правила?
Выберите репрезентативный набор положительных и отрицательных проверок. Разрешённое приложение должно работать, запрещённый ресурс — оставаться закрытым. Проверьте правила с несколькими объектами и исключениями, публикации и обращения по именам. Число перенесённых строк не доказывает сохранения смысла каждой политики.
Если у нового поколения иначе устроены объекты или порядок обработки, зафиксируйте соответствие старого и нового решения. Не оставляйте временное широкое разрешение как постоянное исправление несовместимости. После диагностики должно быть понятно, какая функция изменена и почему она выполняет согласованную задачу.
Какие старые правила лучше не переносить вслепую?
Объект, на который никто не ссылается, публикация выведенного сервера и временное широкое разрешение могут не требоваться новой сети. Но удалять их только по отсутствию недавнего трафика опасно: некоторые сервисы используются редко. Подтвердите назначение с владельцем приложения и сохраните исходный вариант для разбирательства.
Приведите названия к понятной структуре, проверьте порядок правил и устраните подтверждённые дубли. При этом не объединяйте несколько изменений с самой заменой без необходимости. Чем больше одновременно меняется политика, тем сложнее определить причину проблемы после переключения.
Как проверить шлюз до подключения вместо старого?
Новый шлюз сначала настраивают в изолированной лабораторной схеме либо на отдельном испытательном сегменте. У него не должно быть того же активного LAN-адреса в той же рабочей сети, что у действующего шлюза. Два устройства с одинаковым IP могут отвечать на ARP по-разному, создавая плавающий отказ. Если испытание требует временного адреса, его назначение и дальнейшее изменение отражают в плане, правилах и тестовых клиентах.
Для VPN нужен согласованный тест с другой стороной. Поднятый туннель на стенде не подтверждает все рабочие маршруты, если испытательные сети отличаются. Параллельную проверку строят с отдельными адресами или явно выбранной группой ресурсов и без непредусмотренного изменения production-маршрута. Аналогично публикацию проверяют с внешнего подключения: обращение с внутреннего компьютера может использовать локальный DNS и обойти ожидаемый NAT.
Если HTTPS-проверка требует нового сертификата доверия, распространите и испытайте его на пилотных клиентах заранее. Приложения с собственным хранилищем доверия или привязкой сертификата проверяют отдельно. Системный браузер, успешно открывший сайт, не доказывает совместимость клиента 1С, агента резервного копирования и банковского приложения. Исключения защиты имеют назначение и владельца, а не формулировку «отключили проверку ради запуска».
WAN при замене: почему правильного IP бывает недостаточно?
Провайдер может использовать статическую адресацию, DHCP, PPPoE, отдельный VLAN или ограничение по оборудованию. Сохраните реальные параметры и заранее уточните необходимые действия при смене устройства. Клонирование MAC не универсальная процедура для любого оператора. Включение нового WAN в существующий кабель не гарантирует, что upstream немедленно примет новую сессию или запись соседа.
Перед работами запишите, кто может изменить параметры провайдера, доступен ли он в окно и как вернуть прежнее подключение. После переключения проверяйте адрес WAN, маршрут, DNS и доступ к нескольким согласованным внешним ресурсам. Один ответ ближайшего шлюза подтверждает лишь часть пути. Отдельно проверяют опубликованные сервисы и VPN, которым нужен внешний адрес и входящая достижимость.
Если меняется публичный IP, заранее разберите DNS, ограничения удалённых партнёров и сертификаты с привязкой к имени. Уменьшение DNS TTL полезно только с учётом уже существующих кэшей: новое короткое значение не заставляет все клиенты немедленно забыть ранее полученную запись. В некоторых схемах IP остаётся прежним, тогда проблема обновления DNS отсутствует. Не включайте лишнее изменение имён и адресов в замену без проектной причины.
Как перенести лицензии и владение?
До закупки подтвердите допустимость переноса конкретных сервисов, совместимость поколений и нужные аккаунты. Остаток срока не обязательно переносится в другой пакет напрямую. Миграция и обычное продление на том же устройстве — разные процедуры. В спецификации должны быть ясны новые услуги и возможные переносимые права.
Не удаляйте старый шлюз из системы учёта заранее, пока это не требуется подготовленной процедурой. Сохраните возможность контролируемого возврата и нужные права заказчика. Если оборудование меняет обслуживающая компания, отдельно проверьте доступы прежнего подрядчика и ответственность за активацию.
Как организовать окно переключения?
Составьте порядок операций, ответственных и критерии возврата. Для учебного плана окно 90 минут можно разделить на предварительную проверку, переключение, испытание и запас возврата. Эти 90 минут не являются обещанием длительности любого проекта. Реальное окно зависит от функций, филиалов, провайдеров и доступности участников.
Критерий отката формулируют конкретно: например, невозможность работы согласованного критичного приложения после предусмотренного этапа диагностики. Учитывайте время на возврат старых соединений и проверку клиентов. Не ждите конца окна, если для безопасного восстановления уже недостаточно времени.
Расчёт окна и последнего момента для отката
Учебный план использует окно 90 минут. До его начала новый шлюз подготовлен, кабели подписаны, тестовые пользователи доступны, исходное устройство и конфигурация сохранены. Внутри окна запланированы пять минут финальной фиксации, десять минут переключения и 25 минут проверки. Ещё 20 минут зарезервированы на возвращение прежней схемы, десять — на её проверку и десять — на непредвиденную задержку. Остаётся десять минут дополнительного запаса. Это модель планирования, а не норматив длительности замены.
Последний момент начала возврата = конец окна − время восстановления − время проверки после восстановления − резерв. В примере 90 − 20 − 10 − 10 = 50 минут от начала. Если на 45-й минуте критичное приложение не работает, остаётся пять минут на решение, а не 45 минут на бесконечную диагностику. Рабочий критерий возврата нужен заранее: он задаёт обязательный сервис, допустимый результат и доступное время.
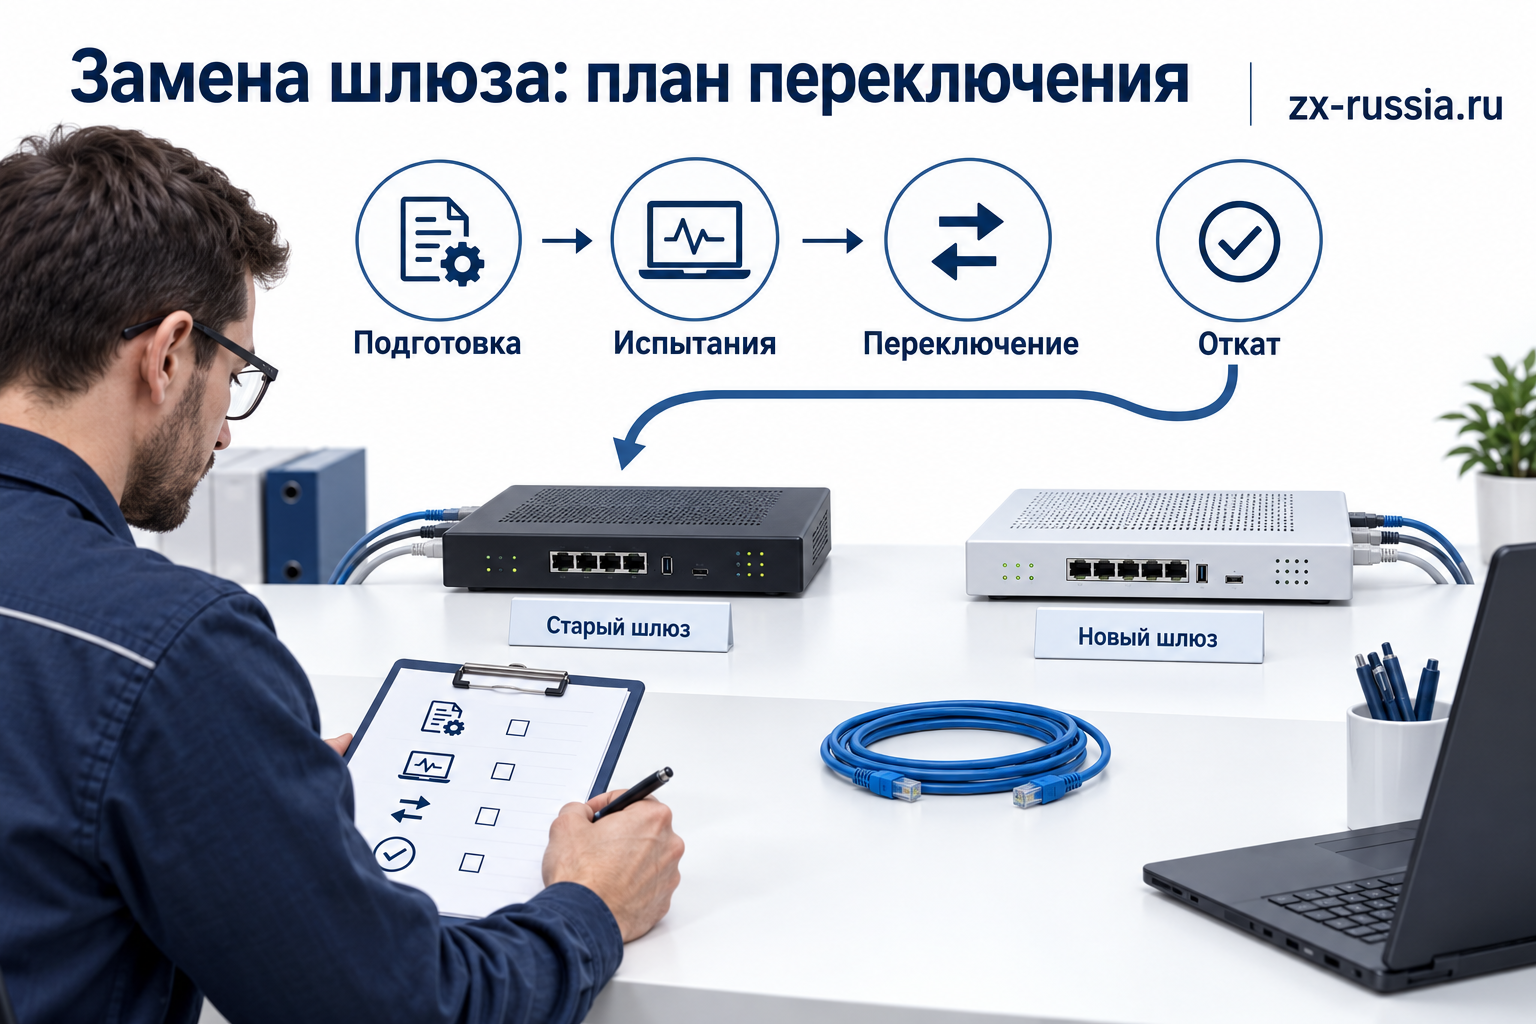
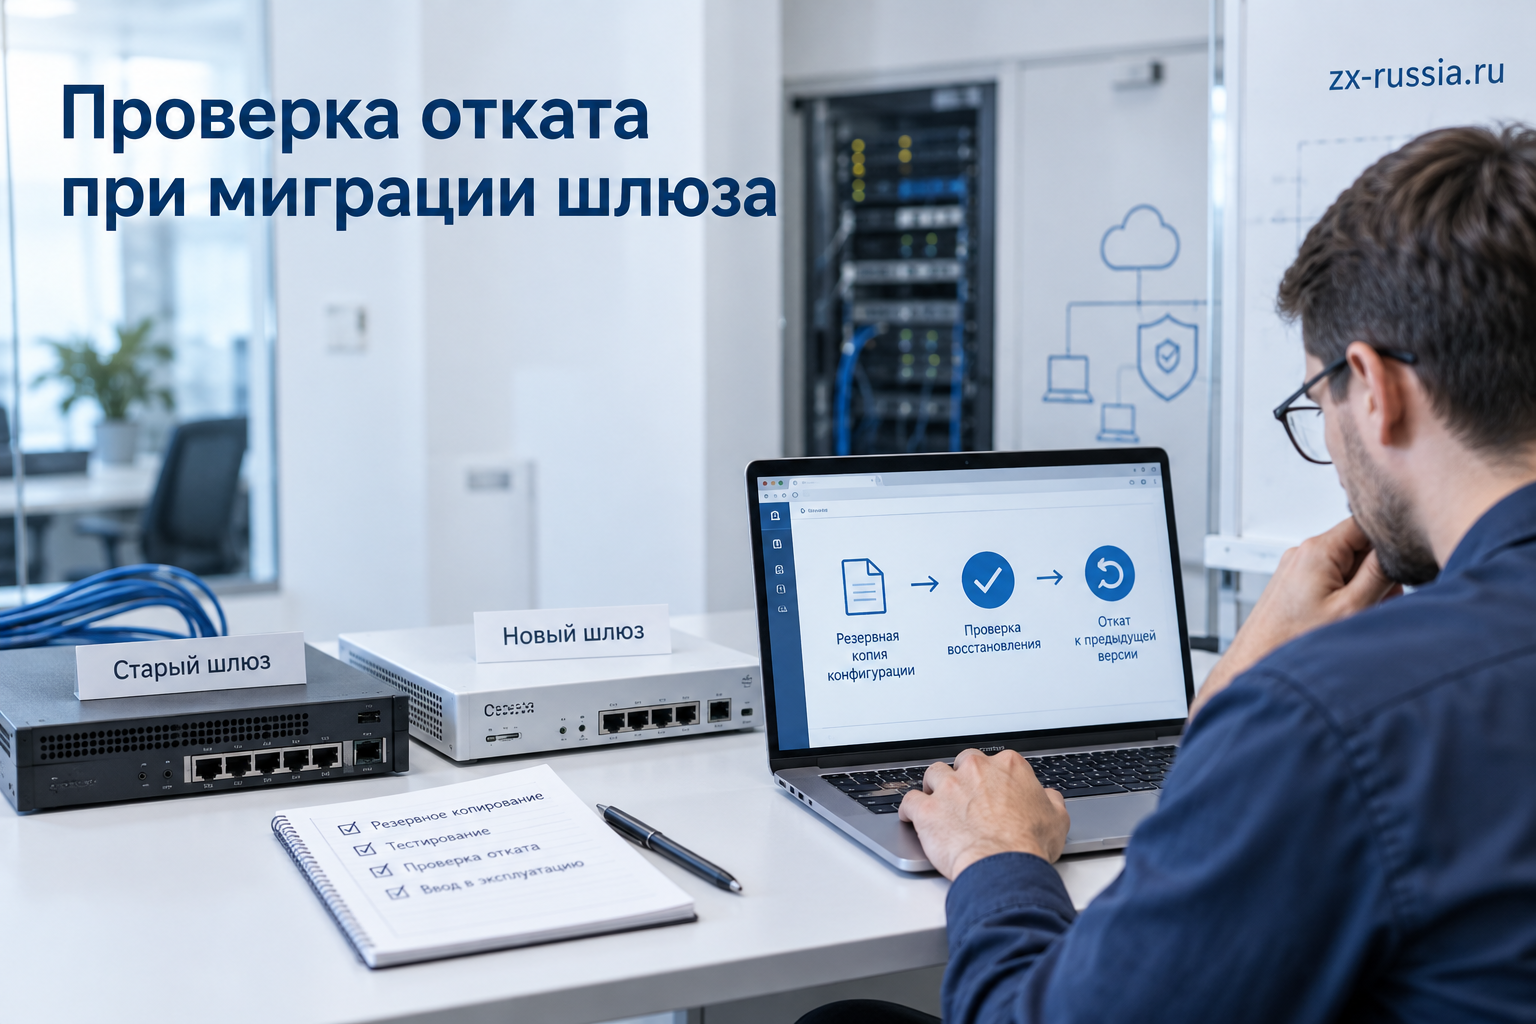
До начала работ проверьте, что расчёт возврата реалистичен. Он включает перестановку кабелей, восстановление WAN-сессии, маршрутов, доверия клиентов и повторный вход пользователей. Старая конфигурация, просто лежащая на ноутбуке, ещё не является проверенным откатом. Если после миграции подписки нельзя вернуть исходному устройству, восстановленная сеть может отличаться по защитным сервисам. Это ограничение учитывают до необратимой операции с лицензиями.
Как составить критерии отката до переключения?
Определите критичные процессы, время на диагностику и крайний момент начала возврата. Если окно заканчивается в 23:00, а восстановление старой схемы занимает в учебном плане 20 минут, решение об откате нельзя откладывать до 22:59. Реальные интервалы определяют тестом и доступом к участникам, а не универсальным числом из примера.
Критерий должен быть проверяемым: невозможность нужной операции, отсутствие обязательного туннеля или нарушение согласованного доступа. Не используйте формулировку «если что-то не понравится». При этом не принимайте успешный ping как основание продолжить работу, если критичное приложение не запущено. Ответственный за решение должен быть назначен до окна.
| Условие | Предусмотренное действие | Что подготовить заранее |
|---|---|---|
| Не работает обязательный ресурс | Диагностика в пределах окна | Тест и известный рабочий клиент |
| Нет удалённого управления | Резервный способ доступа | Местный доступ и ответственный |
| Невозможно закрыть проблему вовремя | Возврат согласованной схемы | Порты, кабели и старая конфигурация |
| Всё проверено | Усиленное наблюдение | Журналы и отложенные процессы |
Программа испытаний нового шлюза
- Получение адресов и работа DNS на всех рабочих VLAN.
- Доступ к интернету и предусмотренные ограничения.
- Все критичные приложения и внешние публикации.
- VPN филиалов и типовые удалённые сотрудники.
- MFA, сертификаты и запрещённые направления доступа.
- Защитные сервисы, журналы и уведомления.
- Смена WAN и другие предусмотренные сценарии отказа.
- Возможность администратора восстановить доступ после перезапуска.
Для условной сети с 12 VLAN, восемью туннелями и 40 существенными правилами нужен реестр проверок, а не один тест скорости. Объём проверок определяется критичностью сервиса: десятки похожих правил могут обслуживать один процесс, а одно правило — важную внешнюю систему.
Как включить филиалы и сотрудников в испытание?
Для каждого критичного типа клиента подготовьте ответственное лицо и короткую операцию. VPN может подняться, а приложение не работать из-за адреса, DNS или прав. Объём проверки определяется не только числом туннелей, но и различиями их применения. При недоступности части участников оставшиеся проверки отмечают как отложенные, а не автоматически успешные.
Сохраните наблюдение за редкими операциями: выгрузкой, закрытием дня, доступом партнёра и отчётностью. Если они не выполнены в окно, определите срок и способ проверки. Подготовленность нового шлюза и завершённость всех бизнес-проверок — разные состояния проекта.
Приёмочная матрица для сети с филиалами
Пусть в условной компании 12 VLAN, восемь VPN-туннелей и 40 существенных правил. Нельзя заменить приёмку 60 одинаковыми ping. Выберите критичные потоки для каждой зоны и туннеля: получение нового адреса, DNS, вход в приложение, обмен данными, внешний ресурс и контрольный запрещённый доступ. Для NAT используйте внешний клиент, для удалённого VPN — подключение через сторонний интернет. Условия тестов должны повторять маршрут рабочего пользователя.
Положительный тест подтверждает, что нужный доступ есть. Отрицательный подтверждает, что лишнего доступа нет. Если сотрудник может открыть ERP, но одновременно получил доступ к управлению firewall из пользовательского VLAN, миграция ещё не соответствует политике. Запишите источник, назначение, действие, ожидаемый результат, фактический результат и время события. Журналы устройств сопоставляют при корректном времени и часовом поясе.
Для site-to-site проверьте приложения в обоих предусмотренных направлениях, обновление ключей и повторное установление туннеля. Для удалённых сотрудников используйте реальные поддерживаемые клиенты и ОС; проверьте MFA, истёкшие или отозванные доступы и разрешённые ресурсы. Обрыв активных соединений при замене stateful-шлюза возможен даже при одинаковых IP. Не обещайте сохранение всех сессий, если схема не предусматривает и не проверяет их синхронизацию.
Какие показатели сравнить до и после замены?
Соберите сопоставимую исходную нагрузку: активные соединения, скорость по направлениям, загрузку ресурсов, ошибки интерфейсов, отклики критичных приложений и VPN. После переключения сравнивайте тот же рабочий период и те же действия. Ночью при пустом офисе новый шлюз может выглядеть быстрее только из-за отсутствия нагрузки. Разная политика проверки содержимого также делает прямое сравнение некорректным.
Не все отклонения означают недостаток производительности. Большая задержка может возникнуть из-за изменённого маршрута, DNS, MTU, повторной аутентификации или избыточного логирования. В диагностике сначала определяют, где теряется время, затем меняют конкретный параметр. Отключение всех защитных сервисов ради хорошего speedtest разрушает цель проекта и не подтверждает пригодность устройства в согласованном режиме.
После первого рабочего дня выполните проверки утреннего входа, загрузки филиалов и ночных задач. Далее пройдите полный важный цикл, включая редко используемые обмены. Условные контрольные точки через 24 и 72 часа удобны для организации наблюдения, но не заменяют месяц, если критичный процесс выполняется раз в месяц. Итоговую конфигурацию сохраняют после всех исправлений, с перечнем изменений относительно согласованной подготовки.
Когда можно завершить миграцию?
После переключения сохраните наблюдение за рабочим циклом компании. Ночная выгрузка, утреннее подключение филиала и месячная отчётность могут не попасть в короткий тест. Определите период усиленного контроля и список отложенных проверок. Не удаляйте исходную конфигурацию только потому, что сотрудники открыли интернет.
Сохраните итоговую карту, прошивку, параметры лицензий, результаты и изменения. Наличие документации делает последующее обслуживание быстрее и уменьшает зависимость от одного исполнителя. В реестре оборудования отметьте фактическую дату замены и статус старого устройства.
Что передать в эксплуатацию после замены?
Итоговую карту функций, конфигурацию, версии, интерфейсы, лицензии, доступы и результаты тестов. Отдельно укажите известные ограничения и отложенные действия. Старый шлюз получает определённый статус: резерв, возврат или вывод из эксплуатации по принятому плану. Он не должен остаться неизвестным активным устройством в учётной системе.
После успешного перехода обновите инструкцию аварийного восстановления. Прежний документ с другими портами и клиентскими протоколами способен затруднить следующую ситуацию. Миграция завершена для команды, когда новый процесс работы понятен и воспроизводим, а не только когда новая коробка включилась.
Что означает завершённая миграция?
Работает согласованный набор приложений, сохраняются нужные запреты, действуют защитные сервисы и подписки, заказчик контролирует управление, а эксплуатационная команда умеет восстановить доступ. Старое устройство имеет понятный статус: резерв с оговорёнными возможностями, передача, хранение или списание. Перед передачей за пределы компании его очищают предусмотренным способом от конфигурации и секретов; исходную резервную копию сохраняют в защищённом архиве по принятому сроку.
Не переносите в новый проект несуществующую гарантию нулевого простоя. Лучше согласовать проверяемый результат: какие операции доступны после переключения, сколько времени выделено на восстановление и что считается основанием возврата. Такой проект помогает выбрать подходящий Zyxel, оценить объём работы и избежать ситуации, когда новое оборудование куплено, а необходимая функция обнаружена только в момент отключения старого шлюза.
Какие решения Zyxel рассмотреть?
В каталоге межсетевых экранов сравнивайте поколения по вашей карте функций. USG FLEX 100H и USG FLEX 200H могут быть кандидатами для соответствующих задач, а не автоматической заменой любого старого USG. Для лицензий проверяют отдельную совместимость и процедуру.
Частые вопросы о замене ZyWALL и USG
Любой старый USG уже не поддерживается?
Нет. Проверяется точная модель и жизненный цикл соответствующей услуги. Возраст названия и наличие архивной карточки не являются достаточным основанием.
Новый шлюз обязательно использует старый backup?
Нет. Прямая совместимость и конвертация ограничены поддерживаемыми парами и версиями. Нужны карта функций и проверка результата.
Можно одновременно изменить адресацию и заменить шлюз?
Можно в специально спланированном проекте, но это увеличивает объём испытаний и усложняет возврат. Если нет необходимости, изменения полезно разделить на управляемые этапы.
Что отправить для подбора замены?
Модель, версию, схему, обезличенную карту правил/VPN, нагрузку и допустимое окно. Передайте их через запрос КП, чтобы подготовить не только новое устройство, но и проверяемый переход с сохранением нужных функций.