Как отделить гостевой Wi-Fi от рабочей сети Zyxel?
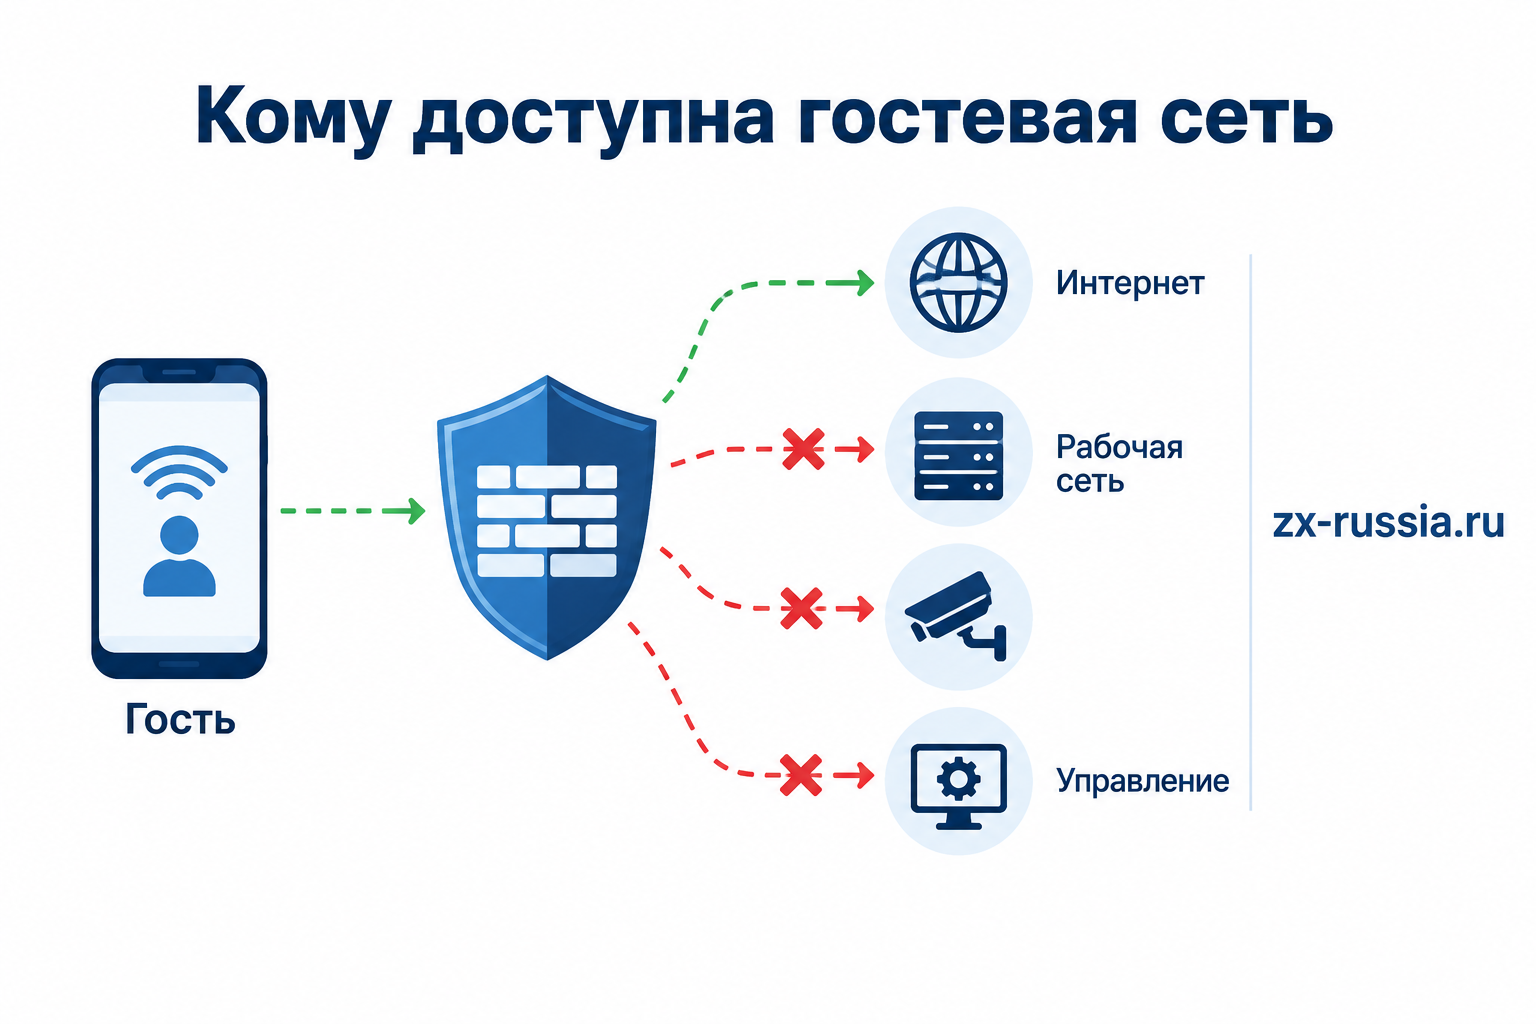
Гостевая Wi-Fi сеть должна давать посетителю интернет и одновременно ограничивать доступ к рабочим компьютерам, серверам, камерам и управлению оборудованием. Отдельное имя SSID и другой пароль не создают эту границу автоматически. Для предсказуемой изоляции нужны отдельная адресная сеть, согласованные VLAN на всём пути и правила межсетевого экрана.
Проект удобно проверять через матрицу доступа: кому разрешено обращаться к какому ресурсу. После настройки повторите проверки с реального гостевого устройства. Успешный выход в интернет подтверждает только доступность интернета, но ничего не говорит о защите внутренней LAN.
Чем гостевой SSID отличается от отдельного VLAN?
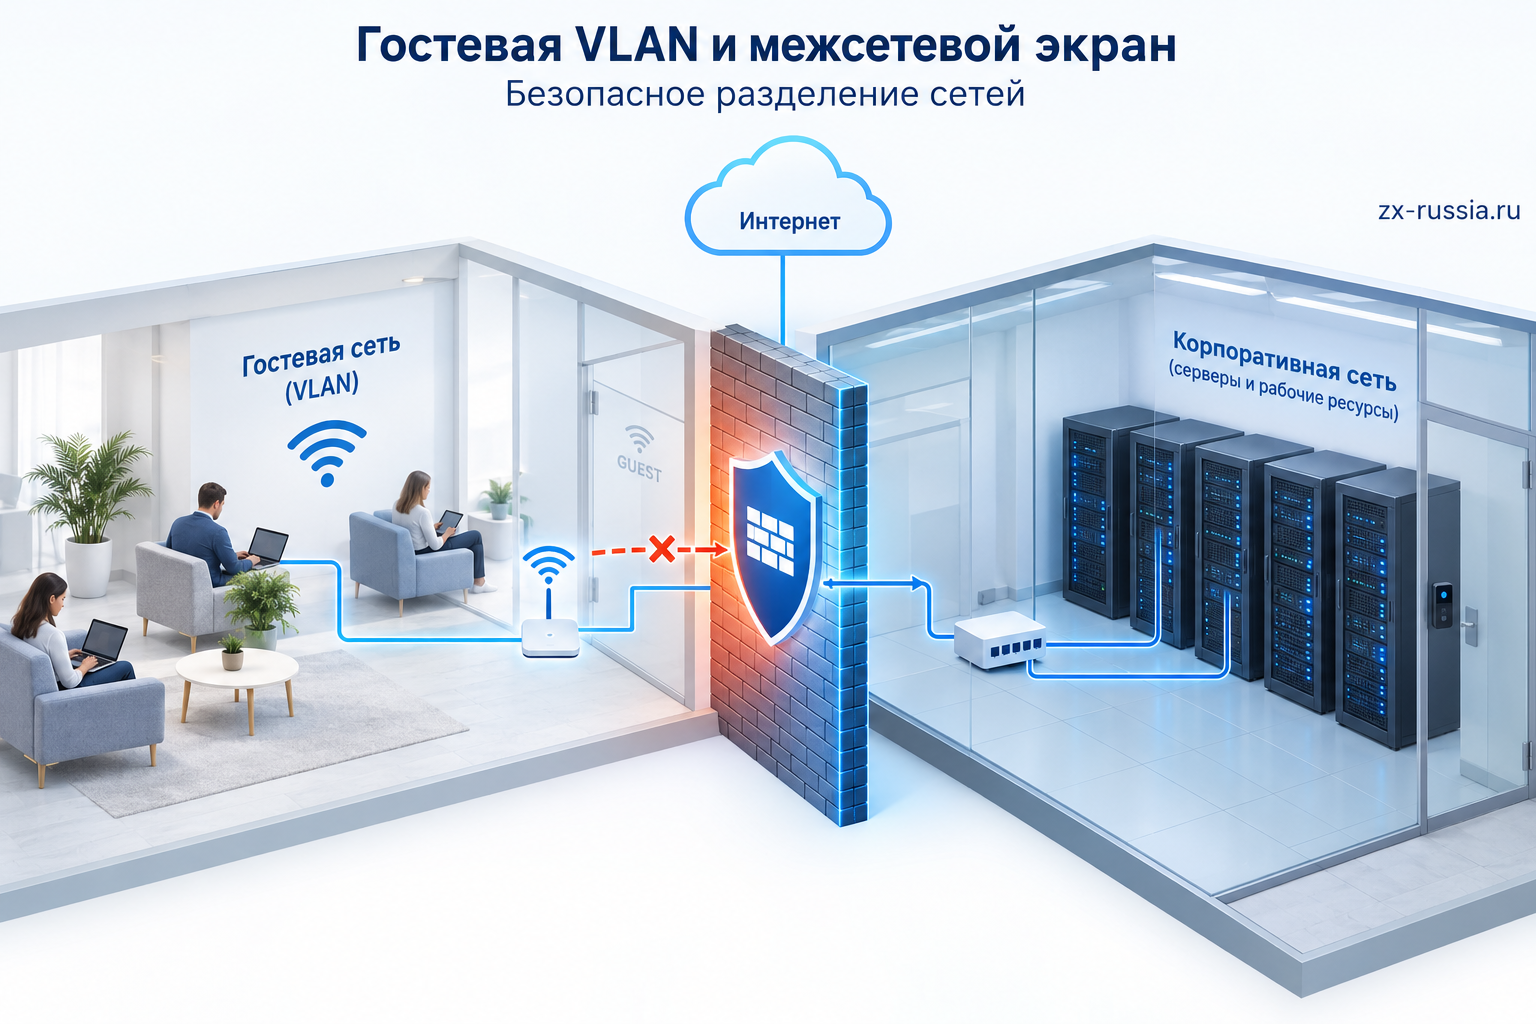
SSID — имя беспроводной сети и набор параметров подключения. VLAN разделяет логические Ethernet-сегменты. При сопоставлении гостевого SSID с отдельным VLAN трафик посетителей попадает в выделенную сеть, где можно применить собственные DHCP, шлюз и правила доступа. Если все SSID заканчиваются в одном рабочем сегменте, пароль гостевого Wi-Fi не мешает посетителю пытаться обращаться к локальным ресурсам.
VLAN сам по себе также не является полным межсетевым экраном. Если маршрутизатор свободно передаёт трафик между сегментами, разделённые адреса продолжат обмениваться данными. Граница безопасности определяется правилами маршрутизации и фильтрации. Проверяйте также IPv6: запрет только IPv4 оставляет непроверенным другой стек.
Пример схемы для небольшого офиса
Для условного объекта выделим VLAN 10 для сотрудников, VLAN 20 для гостей, VLAN 30 для камер и VLAN 99 для управления. Подсети: 10.10.10.0/24, 10.10.20.0/24, 10.10.30.0/24 и 10.10.99.0/24. Это учебный план адресации; перед внедрением сверяйте его с существующими VPN и сетями компании, чтобы не получить пересечения.
Точка передаёт гостевой SSID в VLAN 20. Коммутатор доставляет его до шлюза по подходящему tagged-подключению. Шлюз выдаёт адреса гостям и разрешает нужный выход наружу. Управление точкой и коммутатором остаётся в отдельном сегменте с ограниченным доступом администратора.
| Источник | Назначение | Пример политики |
|---|---|---|
| Гости | Интернет | Разрешить по политике организации |
| Гости | Серверы и компьютеры сотрудников | Запретить |
| Гости | Камеры и регистратор | Запретить |
| Гости | Интерфейсы управления | Запретить |
| Гости | Другие гостевые устройства | Ограничить при необходимости |
| Администратор | Управление сетевым оборудованием | Разрешить только нужным адресам и сервисам |
Как описать гостевую сеть через матрицу разрешений?
Начните со списка ресурсов, которые посетителю действительно нужны. Обычно это выход в интернет, получение сетевых параметров, разрешение имён и, иногда, отдельный сервис переговорной. Рабочие серверы, камеры и интерфейсы управления образуют другие группы. Каждое исключение должно иметь адрес назначения, сервис и понятного владельца решения.
Для учебного офиса гостевой шлюз имеет адрес 10.10.20.1, а DNS обслуживает тот же шлюз. Доступ к DNS этого адреса и доступ к его административному интерфейсу — разные разрешения. Если запретить гостям любые обращения к шлюзу без учёта нужных сервисов, можно сломать разрешение имён. Если разрешить весь адрес целиком, можно открыть лишние функции. Правила должны различать назначения и сервисы.
| Источник | Назначение | Разрешение | Назначение правила |
|---|---|---|---|
| Гостевые клиенты | Назначенный DNS | DNS, UDP/TCP 53 | Разрешение имён |
| Гостевые клиенты | Нужный механизм DHCP | Выдача параметров по схеме проекта | Первичное подключение |
| Гостевые клиенты | Управление шлюзом, AP и коммутаторами | Запрет административного доступа | Отделение посетителей от администрирования |
| Гостевые клиенты | Рабочие серверы и камеры | Запрет, кроме отдельного согласованного сервиса | Изоляция рабочих ресурсов |
| Гостевые клиенты | Интернет | Согласованная политика выхода | Доступ посетителей наружу |
| Администратор | Управление оборудованием | Ограниченный доступ из доверенной зоны | Обслуживание сети |
Матрица задаёт требования; в выбранном шлюзе им сопоставляют зоны, адресные объекты, сервисы, порядок правил и обработку ответного трафика. DHCP может обслуживаться локальным интерфейсом или через relay, поэтому его путь описывают отдельно. На устройствах с последовательным применением правил общее разрешение, расположенное раньше узкого запрета, может сделать запрет бесполезным. Результат подтверждают журналом и тестами разрешённых и запрещённых обращений.
Какие внутренние адреса нужно закрыть гостям?
Составьте адресные группы по фактическим сетям компании: пользователи, серверы, камеры, управление, филиалы и доступные через VPN ресурсы. Запрет только частных IPv4-диапазонов не описывает все возможные внутренние ресурсы. Компания может использовать другие адреса и IPv6, а отдельный сервер — быть доступным через опубликованное имя. Политика должна отражать архитектуру объекта.
Проверьте обращения к рабочему ресурсу по внутреннему адресу и по тому имени, которым реально пользуются сотрудники. Если опубликованное имя ведёт через NAT обратно к серверу, может существовать дополнительный путь доступа. Решите, нужен ли он посетителю, и испытайте именно его. Аналогично исследуйте гостевой доступ к филиалу, если маршруты филиалов присутствуют на том же шлюзе.
В IPv6 используйте соответствующие зоны и правила. Если проект не предусматривает IPv6 для гостей, это должно быть подтверждённой конфигурацией на всём пути, а не предположением по отсутствию IPv4-разрешения. Проверьте, какие IPv6-адреса и маршруты получает клиент. Наличие IPv6 на рабочем сегменте не должно создавать неожиданную связь с гостевым.
Какие подключения и сервисы необходимо учесть?
Клиенту нужны получение адреса, DNS и доступ к разрешённым приложениям. Настройте DHCP для гостевой сети, проверьте доступность выбранного DNS и корректный шлюз. Для портала авторизации могут понадобиться дополнительные внешние ресурсы. Их перечень определяют конкретной системой, а не широким разрешением всего внутреннего диапазона.
Если используется локальный DNS-сервер компании, предоставление гостям DNS не должно одновременно открывать его другие сервисы и внутренние зоны без необходимости. Возможны отдельный резолвер или точечное разрешение DNS. Аналогично проектируют NTP и портал: разрешённый сервис не означает свободный доступ к самому серверу.
Важен порядок правил. Более широкое разрешение выше точечного запрета способно сделать запрет бесполезным. После изменения просмотрите действующие сессии и журналы, затем проверьте результат новым соединением. Не судите о политике только по подписи правила в интерфейсе.
Как правильно разрешить гостям один принтер или экран переговорной?
Выделите устройство в подходящий сегмент и определите конкретный способ использования. Печать по IPP, печать на прямой TCP-порт и обнаружение устройства являются разными обменами. Например, IPP использует порт 631, а многие сценарии прямой печати — TCP 9100; фактический протокол выбранного принтера нужно подтвердить. Разрешение одного из них не требует открывать весь рабочий VLAN.
Для экрана переговорной сначала определите, как клиент обнаруживает приёмник и как передаётся содержимое. Открытие обнаружения во все сегменты способно показать посетителю названия посторонних устройств. Если используется mDNS, учитывайте UDP 5353 и локальные multicast-адреса 224.0.0.251 и ff02::fb. Перенос обнаружения между сетями должен быть ограничен нужным сервисом и устройством.
После настройки испытайте три результата: нужный сервис работает, другие сервисы того же устройства недоступны, остальные рабочие устройства недоступны. Последний тест часто пропускают, когда цель формулируют только как «гости могут печатать». Исключение должно иметь владельца, причину и срок пересмотра. Если устройство заменили, прежнее разрешение сверяют с новым адресом и функциями.
Как учесть IPv6 и локальное обнаружение?
Если сеть использует IPv6, создайте и проверьте соответствующую политику. Администратор не должен считать её закрытой только потому, что хорошо настроены IPv4-подсети. Также исследуйте обнаружение сервисов: посетитель может увидеть имена внутренних устройств даже при ограниченном прямом доступе. Разрешения multicast и mDNS должны соответствовать задаче, а не охватывать все сегменты по умолчанию.
Не блокируйте важные служебные механизмы без понимания их назначения. Корректность адресации и доставки пакетов требует предусмотренных для стека сообщений. Цель — ограничить ненужный доступ, сохранив работу согласованного гостевого сервиса. Поэтому тест включает получение адреса, разрешение имени и прикладную операцию, а не только один запрещённый ping.
Что делать с посетителями, подрядчиками и переговорной?
У этих групп могут различаться задачи. Посетителю нужен только интернет, подрядчику — один рабочий ресурс на ограниченный период, участнику совещания — экран или принтер. Не выдавайте всем один широкий профиль ради удобства. Для подрядчика определите отдельную политику, срок и ответственного за её прекращение.
При доступе к экрану презентаций проверьте, как устройство обнаруживается и как предотвращается обращение к соседним комнатам. Случайный общий broadcast-домен способен сделать доступным больше ресурсов, чем ожидается. Архитектура исключения должна быть понятна администратору и воспроизводима после замены AP.
Как проверить tagged, untagged и PVID?
На порту между точкой и коммутатором согласуйте все используемые VLAN. На uplink к шлюзу эти VLAN должны пройти без неожиданного изменения. PVID определяет обработку входящих нетегированных кадров на соответствующем порту. Ошибка в этой настройке может отправить гостевой клиентский трафик в другой сегмент или лишить точку управления.
Начните с одного SSID и одного клиента. Проверьте полученный адрес и шлюз, затем проследите соответствие VLAN на каждом участке. Если клиент получает рабочий адрес вместо гостевого, сначала исправьте сопоставление SSID и портов. Фильтрация на шлюзе не компенсирует неверное попадание в рабочую сеть.
Нужна ли изоляция посетителей друг от друга?
Для открытых посетительских зон часто нужна клиентская изоляция, чтобы устройства гостей не могли напрямую обращаться друг к другу. Однако изоляция внутри одного BSS, между разными точками и между беспроводными и проводными клиентами — разные ситуации. Проверьте охват функции конкретного устройства, режима управления и топологии.
Если посетителям нужен общий принтер или экран презентаций, разрешите только необходимые ресурсы и протоколы. Не открывайте всю рабочую LAN ради одного принтера. Multicast и обнаружение сервисов требуют отдельного решения: автоматическая ретрансляция mDNS между всеми сегментами может раскрыть больше устройств, чем планировалось.
Чем отличается изоляция клиентов от изоляции всей гостевой сети?
Есть как минимум четыре направления обмена: между клиентами одной AP, между клиентами разных AP, между гостевыми беспроводными и проводными устройствами и между гостями и рабочими сегментами. Механизм Intra-BSS Traffic Blocking относится к ограничению обмена внутри соответствующего беспроводного контекста. Layer-2 Isolation и возможности коммутатора решают другие части задачи. Их область действия нужно подтвердить в выбранной модели и режиме.
Проверка двумя телефонами возле одной AP охватывает только один сценарий. Повторите её, подключив телефоны к разным AP, затем добавьте тестовое проводное устройство в гостевой сегмент. Если пакеты обмениваются на L2 без прохода через шлюз, межзонное правило шлюза не видит этот обмен. Поэтому контроль всего гостевого сегмента должен учитывать коммутацию и настройки AP.
Нужные исключения тоже проверяют полностью. Если клиентам разрешён DNS или шлюз, соответствующие адреса должны оставаться доступными при включённой изоляции. Сохраните список разрешённых инфраструктурных устройств и не включайте в него все MAC-адреса корпоративной сети ради удобства. Чем шире исключение, тем больше направлений нужно испытывать после изменения конфигурации.
Как назначить лимиты скорости?
Лимиты выбирают по задаче посетителей и пропускной способности канала. Для учебного примера 20 активных гостей по 3 Мбит/с требуют до 60 Мбит/с полезной полосы. Это не означает, что каждому нужно постоянно выделять ровно 3 Мбит/с: приложения используют полосу неравномерно. Проверьте общую нагрузку и сохранение приоритета рабочих сервисов.
Лимит на клиента не заменяет ограничение всей гостевой сети. Если 100 посетителей одновременно получают по 5 Мбит/с, совокупное требование достигает 500 Мбит/с. При внешнем канале 100 Мбит/с нужны политика распределения и явное ограничение общей гостевой нагрузки. Выбирайте политику до массового мероприятия.
Как ограничить гостей, сохранив работу сотрудников?
Разделите лимит клиента, лимит всей гостевой группы и приоритет рабочих приложений. Условный внешний канал имеет 200 Мбит/с; гостям выделен групповой предел 60 Мбит/с. Лимит 5 Мбит/с на клиента разрешает комфортный одиночный сценарий, но двенадцать полностью активных клиентов уже могут заполнить 60 Мбит/с. Дополнительные гости будут делить общий предел, а не получать гарантированные 5 Мбит/с каждый.
Учитывайте загрузку и отдачу отдельно. Канал с ограниченной исходящей полосой может ухудшить видеосвязь сотрудников, даже если общий download гостей выглядит умеренным. Проверьте также очереди на шлюзе и ресурсы радиоэфира: ограничение WAN не освобождает автоматически радиоканал от служебного обмена и не исправляет плохой сигнал. Политика полосы является частью проекта доступа, а не всей его заменой.
Для испытания создайте одновременно рабочую видеосессию и согласованную гостевую нагрузку. Запишите результаты при пустой гостевой сети и при её нагрузке. Если сотрудники получают неприемлемое ухудшение, корректируйте групповой предел, приоритет и общие ресурсы. Цель формулируют через работу приложения; одна цифра настройки лимита не подтверждает выполнение этой цели.
Как рассчитать DHCP-пул для посетителей и массовых мероприятий?
Обычная IPv4-подсеть /24 содержит 256 адресов; для обычных адресов узлов остаётся 254 с учётом сетевого и широковещательного адресов. Часть займут шлюз и резервы, а DHCP-пул может быть меньше всей подсети. Пул с адресами от .50 до .220 включительно даёт 220 − 50 + 1 = 171 адрес. Он не обслужит одновременно 200 клиентов, даже если таблица VLAN настроена правильно.
В учебном мероприятии 150 посетителей подключают по два устройства: требуется до 300 адресов только для этой группы. Нужно изменить адресный план, распределение сегментов или способ доступа, а не увеличивать мощность AP. Также учитывайте срок аренды: ушедшие посетители могут оставлять действующие аренды, пока новые клиенты приходят. Число людей в зале и число занятых адресов не обязаны совпадать.
Длину аренды выбирают по характеру объекта и работе механизма DHCP. Очень короткий срок увеличивает частоту обновлений; слишком длинный способен удерживать пул при быстром обороте гостей. Сначала оцените оборот устройств и наблюдайте занятость. Приёмку проводят с имитацией подключения нужного числа клиентов и проверкой получения адресов, DNS и выхода наружу.
Что проверить после настройки?
- Клиент получает адрес гостевой подсети и нужный DNS.
- Интернет и портал работают в предусмотренном режиме.
- Соединение с рабочим сервером запрещено по IPv4 и по используемому IPv6.
- Web-интерфейсы, SSH и другие сервисы управления недоступны гостю.
- Проверены гости на одной точке и на разных точках.
- Разрешённые исключения работают, а другие сервисы тех же устройств закрыты.
- После перезапуска AP, коммутатора и шлюза политика сохраняется.
Для проверки запрета выбирайте известный работающий сервис, а не только ping. Сервер может не отвечать на ICMP даже из разрешённой рабочей сети. Поэтому сначала убедитесь, что тестовый ресурс доступен авторизованному клиенту, затем повторите проверку из гостевой сети и сопоставьте её с журналом блокировки.
Как проверять запреты без ложного ощущения защиты?
Выберите несколько доступных внутренних ресурсов: рабочий сервер, интерфейс коммутатора и регистратор. Сначала убедитесь, что предусмотренный рабочий клиент обращается к каждому из них. Затем повторите те же соединения из гостевой сети. Если сервис был выключен, неудачная попытка гостя не подтверждает действие firewall.
Проверяйте соединения между гостями на одной AP, на разных AP и с проводного гостевого порта, если он существует. Разные функции изоляции имеют разный охват. Успешная блокировка внутри одной точки не доказывает блокировку между двумя точками через коммутатор. Для каждой проверки сохраните адреса, способ доступа и событие в журнале.
| Проверка | Ожидаемый результат | Что дополнительно фиксировать |
|---|---|---|
| Интернет гостя | Работает по политике | DNS, адрес и внешние ограничения |
| Рабочий сервер | Закрыт гостю | Работа сервера для разрешённого клиента |
| Управление AP/коммутатором | Закрыто гостю | Конкретные административные сервисы |
| Исключение для принтера | Только нужная печать | Недоступность его управления |
Как доказать изоляцию, если проверяемый сервер не отвечает?
Неуспешное соединение гостя с сервером ещё не доказывает работу запрета. Сервер может быть выключен, сервис — не запущен, имя — ошибочным, а собственный firewall компьютера — блокировать запрос независимо от сетевой политики. Перед отрицательным тестом выполните положительный контроль из разрешённой рабочей зоны к тому же ресурсу и сервису. Так вы подтверждаете, что конечная точка действительно готова ответить.
Для учебной сети выбирают внутренний HTTPS-сервис и его фактический TCP-порт. Сотрудник из рабочей сети успешно обращается к нему; гость с корректным IP и рабочим интернетом должен получить запрет. В журнале шлюза сопоставляют адрес гостя, назначение, порт, время и правило. Проверка с указанием IP дополняет проверку имени и помогает отделить сетевое ограничение от ошибки DNS. Случайный ping не заменяет обращение к согласованному сервису.
Изоляцию внутри гостевого VLAN испытывают отдельно: два клиента на одной AP, два клиента на разных AP и гость против проводного устройства в том же сегменте. Первая пара проверяет только один участок. Если intra-BSS isolation действует внутри AP, она может не покрывать путь через коммутатор между разными точками. Для проводного гостя применяется политика той архитектуры, в которой он подключён. В итоговой матрице указывают все реально допустимые способы подключения.
При включённом IPv6 проведите аналогичный тест с IPv6-адресами. Правило только для частных IPv4-подсетей не описывает весь стек. Обратите внимание на DNS: устройство может получить разные адреса назначения через A и AAAA. Тест с одним IPv4-адресом не подтверждает ограничение второго пути. Не отключайте IPv6 случайной настройкой ради красивого результата проверки, если рабочая схема его предусматривает.
После изменения правил повторите проверку новым соединением: ранее установленная сессия может обрабатываться по состоянию, сохранённому до правки. Результат фиксируют отдельно для новых и уже существовавших соединений. Это позволяет отличить время применения политики от неполного запрета и избежать ситуации, когда оператор считает тест успешным только потому, что старый браузер наконец закрыл вкладку.
Как выполнить приёмку гостевого доступа по шагам?
Первый этап — подключение: правильный SSID, адрес, маска, шлюз и DNS. Второй — разрешённые функции: получение адреса, разрешение имён, интернет и отдельные согласованные сервисы. Третий — запреты: управление оборудованием, серверы, камеры, филиальные сети и другие гости в предусмотренных сценариях. Четвёртый — повторение с другими AP, проводным гостевым устройством и IPv6 при его использовании.
Не считайте таймаут единственным подтверждением запрета. Сервер может не работать или сам отклонять обращение. Проверьте, что тестовый ресурс доступен из разрешённой зоны, затем сопоставьте отказ гостя с правилом и журналом шлюза или AP. Так устанавливают, что ограничение действует именно на границе гостевой сети.
Сохраните матрицу результатов с адресом назначения, сервисом, направлением и фактическим решением. После перезагрузки и восстановления питания выполните короткий повтор критичных проверок. Если конфигурация централизованная, проверьте её применение на каждой AP, а не только правильность шаблона. Гость, подключившийся к одной забытой точке, должен получить ту же политику.
Как поддерживать гостевую сеть после запуска?
Ведите список исключений и их владельцев. Если принтер удалён, разрешение не должно бессрочно оставаться как неизвестное правило. После изменения VLAN, портов или шаблона AP повторяйте короткий набор тестов. Политика способна нарушиться не только на firewall, но и при подключении новой точки к неверному порту.
Уведомления о DHCP, превышении нагрузки и недоступности портала помогают заметить проблему раньше жалоб гостей. При этом не собирайте лишние данные без предусмотренной цели и процесса хранения. Техническая схема доступа и организационные требования к гостевому сервису должны быть согласованы ответственными за него.
Если работают несколько объектов, сохраните одинаковый смысл политик, но отдельные адреса и условия площадок. Перенос шаблона вслепую может создать конфликт сетей или открыть ресурс другой филиальной зоны. Единый стандарт должен описывать требования и проверки, а не только копию набора чисел.
Какие устройства потребуются?
Нужны точки с подходящим сопоставлением SSID/VLAN, управляемые коммутаторы Zyxel для согласованной передачи сегментов и межсетевой экран для правил между зонами. В каталоге Wi-Fi проверяйте возможности конкретного режима управления, а не только число SSID.
Что передать поставщику для подбора гостевой сети Zyxel?
Помимо числа посетителей передайте список разрешённых сервисов, адресный план, требования к изоляции клиентов и режим управления. Укажите, какие существующие AP и коммутаторы останутся в проекте и где проходит граница фильтрации. Это определяет нужные функции шлюза, AP и коммутации.
Для сложных исключений приложите матрицу доступа: «откуда — куда — какой сервис — почему». Она помогает подобрать комплект и сохранить одинаковую политику при расширении. После внедрения владельцу сети остаётся понятный документ, по которому можно проверить новое устройство и обнаружить случайно открытый путь в рабочие ресурсы.
Частые вопросы о гостевой сети
Достаточно встроенной кнопки Guest Network?
Для небольшой сети она может закрывать часть задачи, но охват функции нужно проверить. В сложной топологии важно, что происходит за точкой: куда попадает трафик, какие правила действуют на шлюзе и работает ли изоляция между разными AP.
Можно оставить гостям доступ к сетевому принтеру?
Да, если это предусмотрено политикой. Выделите конкретное устройство и необходимые сервисы, проверьте обнаружение и печать. Управление принтером и доступ к остальной подсети не должны открываться вместе с печатью.
Портал авторизации заменяет VLAN и firewall?
Нет. Портал управляет допуском пользователя, а VLAN и межсетевые правила — сетевыми границами. Авторизованный посетитель остаётся гостем и не должен автоматически получать доступ к рабочим серверам.
Какие данные нужны для подбора?
Число гостей, существующие AP и коммутаторы, схема VLAN, модель шлюза, требуемые исключения и ограничения внешнего канала. Для подбора комплекта приложите матрицу доступа: она делает требования яснее, чем просьба просто включить гостевой Wi-Fi.