Как настроить удалённый доступ к 1С через VPN на Zyxel?
Удалённый доступ к 1С и серверам через VPN организуют для конкретных пользователей, устройств и рабочих ресурсов. Клиент устанавливает защищённое соединение со шлюзом, проходит аутентификацию и получает только разрешённый доступ. Не следует открывать всю LAN каждому сотруднику, которому нужна одна бизнес-система.
Выбор начинается со способа работы: веб-клиент, терминальный сервер или прямое подключение приложения. От этого зависят нагрузка, протоколы и требования к клиенту. VPN не заменяет права в 1С, настройки серверов и защиту рабочего устройства.
Чем удалённый VPN отличается от VPN филиала?
Здесь подключается отдельный пользователь со своей ОС и устройством. Нужно управлять учётной записью, клиентским ПО, MFA, правами и прекращением доступа. В site-to-site сети соединяются шлюзы и подсети. Поэтому список клиентских ОС и требования к аутентификации так же важны, как VPN-throughput устройства.
Рабочий сценарий может включать домашний интернет, гостиничную сеть и мобильный канал. Проверьте типовые условия сотрудников, а не только соединение ноутбука с соседнего кабеля. Поведение DNS, маршрутов и аутентификации способно различаться в этих условиях.
Как выбрать способ работы с 1С до выбора VPN?
Прямой клиент к серверу, веб-клиент и терминальная сессия создают разные потоки и требования к задержке. Уточните действительную схему приложения и протестируйте типовую операцию: вход, открытие формы, отчёт и работу с файлом. Если интерфейс передаёт множество последовательных запросов, небольшая задержка сети может заметно влиять на результат.
Не описывайте VPN как универсальное ускорение 1С. Он предоставляет предусмотренный защищённый путь. Для выбора полезно сравнить приложение локально и через туннель на одинаковом сервере и пользователе. Разница показывает влияние удалённого пути, но ещё требует разложения на интернет, VPN и клиентскую конфигурацию.
| Способ работы | Что особенно проверить | Результат для пользователя |
|---|---|---|
| Веб-клиент | Доступность, доверие и маршруты | Открытие и рабочие операции |
| Терминальная сессия | Задержку, устойчивость, права | Сохранение сеанса и отклика |
| Прямой клиент | Поток запросов и сетевой путь | Время типовой задачи |
| Передача файлов | Полосу и доступ к ресурсу | Объём и время операции |
Как выбрать способ работы с 1С до настройки VPN?
VPN даёт сетевой путь к разрешённым ресурсам, а способ работы задаёт само приложение. Для 1С различайте файловую базу, клиент-серверную работу, веб-публикацию и запуск на удалённом рабочем столе. Эти варианты по-разному распределяют обработку, обращения к данным и требования к клиенту. Один успешный вход в VPN не подтверждает пригодность выбранного режима 1С.
Файловый доступ через сетевую папку, работа тонкого клиента и передача изображения удалённого рабочего стола создают разные потоки. У веб-клиента интерфейс работает в браузере, а веб-сервер взаимодействует с базой в предусмотренном варианте. Для тонкого клиента также важна совместимость версии с серверной частью. Перед проектом уточните у администратора 1С фактический режим, адрес сервиса и нужные клиентские компоненты.
| Способ работы | Что проходит через удалённый путь | Главная проверка |
|---|---|---|
| Файловая работа | Обмен с размещёнными файлами базы | Пригодность такого режима для задержки и задачи |
| Тонкий клиент | Обмен клиента с сервером или публикацией | Совместимость и время рабочих операций |
| Веб-клиент | Обращения к веб-публикации | Функции приложения и доступ к нужному сервису |
| Удалённый рабочий стол | Экран, ввод и связанные перенаправления | Ресурсы терминального узла и права пользователя |
Выбирайте по нужным операциям, а не только по объёму трафика. Печать, работа с файлами, криптографические компоненты и другие зависимости могут отличаться. Проверенная схема должна включать рабочий процесс сотрудника целиком. В состав проекта входят также необходимые лицензии приложений и выбранного способа работы; VPN-лицензия не заменяет их.
IPsec/IKEv2 или SSL VPN?
Оба варианта могут применяться в поддерживаемых схемах удалённого доступа. Выбор зависит от шлюза, клиентских ОС, корпоративной политики и требуемых функций. У Zyxel разные поколения имеют разные наборы протоколов и клиентов. Нельзя автоматически переносить инструкцию старого USG на USG FLEX H.
Для H-серии проверяют поддерживаемые варианты IPsec и SSL VPN, включая условия использования соответствующего клиента. OpenVPN Connect и фирменные клиенты имеют разные сценарии и ограничения. Поддержку конкретной ОС, версии прошивки и необходимых лицензий подтверждают для выбранного варианта до закупки.
| Вопрос | Что определить до внедрения |
|---|---|
| Клиентские устройства | Windows/macOS/мобильные ОС, управляемые или личные |
| Приложение | Веб-доступ, терминальная сессия, прямой клиент |
| Аутентификация | Учётные записи, MFA, группы, жизненный цикл |
| Маршрутизация | Только рабочие сети или весь трафик |
| Нагрузка | Одновременные пользователи и полезная полоса |
| Эксплуатация | Обновления, блокировка доступа, журналы и поддержка |
Как разграничить права пользователей?
Выделите отдельный пул адресов VPN и группы доступа. Например, бухгалтерия получает доступ к серверу приложения, поддержка — к предусмотренным средствам администрирования, а подрядчик — к одному согласованному ресурсу на ограниченный срок. Это учебная схема; реальные права определяют владельцы систем.
Применяйте межсетевые правила к нужным адресам и сервисам. Разрешение доступа к подсети целиком может открыть принтеры, камеры и интерфейсы управления, которые сотруднику не нужны. Проверьте права в самом приложении: сетевой допуск и роль пользователя в 1С — независимые уровни контроля.
Как отделить вход пользователя от разрешённых ресурсов?
Аутентификация отвечает на вопрос, кто подключился. Авторизация определяет, какие действия ему разрешены. Успешный второй фактор не означает, что пользователю следует открыть всю LAN. Для каждой группы составьте перечень ресурсов и сервисов, а администрирование выделите отдельно.
В учебной схеме группа бухгалтерии получает доступ к назначенному серверу удалённой работы 10.10.20.60, группа сотрудников — к нужной веб-публикации 10.10.20.50, подрядчик — к отдельному согласованному ресурсу. Всем может требоваться внутренний DNS 10.10.20.10. Эти адреса являются примерами; правила должны соответствовать реальному приложению и поддерживаемому сопоставлению пользователя/группы на шлюзе.
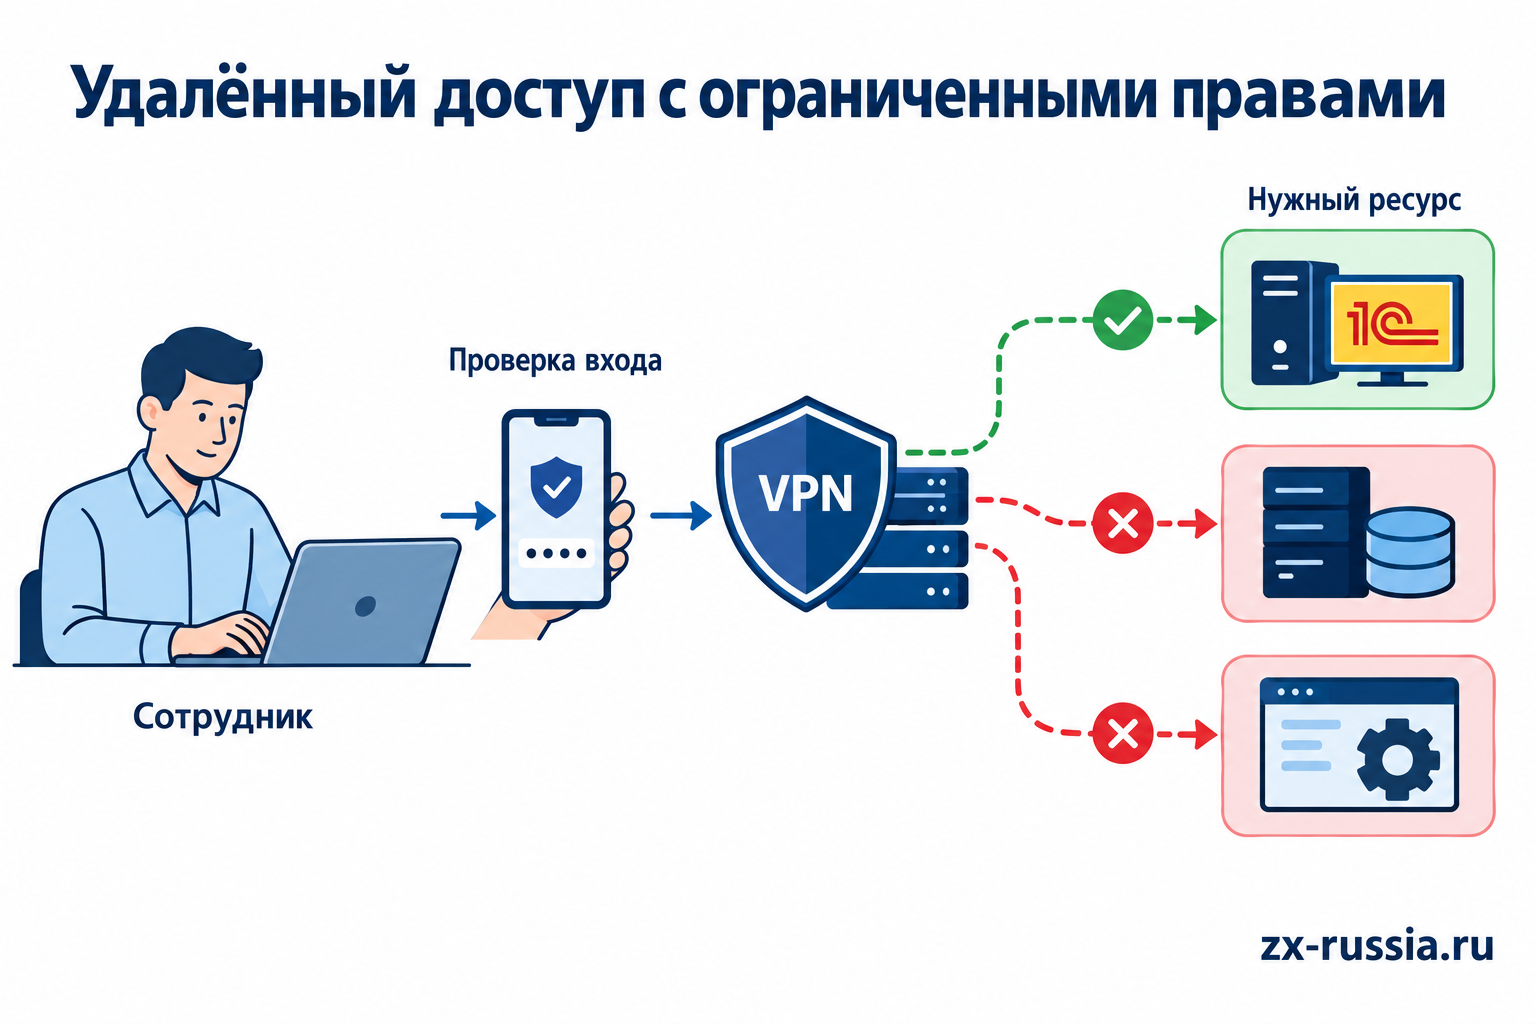
Для обычного RDP используется порт 3389, но конфигурация сервиса может задавать другой. Доступ к этому ресурсу рассматривается через предусмотренный VPN-путь и политику внутренних устройств. Назначение одного адреса группы не требует открывать RDP ко всем серверам. Проверьте, что разрешение относится к нужному узлу и не раскрывает административные интерфейсы остальных устройств.
Как управлять доступом подрядчиков?
Предусмотрите отдельную учётную запись, нужную группу, ограниченные ресурсы и срок. Общая запись «support» для всех затрудняет отзыв одного исполнителя и разбор события. У ответственного должно быть понятное действие после окончания работ: закрыть VPN-доступ, проверить прикладные права и исключить ненужные постоянные разрешения.
Если подрядчику требуется административный ресурс, это не должно автоматически открывать его всем удалённым сотрудникам. Сравните правила групп и выполните отрицательный тест обычным пользователем. Успешный административный вход подтверждает доступ администратора, но не доказательство правильной изоляции остальных.
Нужно ли давать VPN-доступ личным устройствам?
Это решение зависит от корпоративной политики и требований приложения. Личный клиент может иметь другое состояние защиты и меньше возможностей централизованного управления. Определите разрешённые устройства, способ выдачи профиля и ограничения ресурсов заранее. Удобство входа не отменяет отзыв доступа и проверку того, какие данные остаются на устройстве после сеанса.
Нужна ли MFA и как её проверить?
Для удалённого доступа MFA уменьшает зависимость от одного пароля, но важно выбрать поддерживаемый способ и проверить его работу. Определите процедуру выдачи, восстановления и прекращения действия второго фактора. Общая учётная запись нескольких сотрудников мешает индивидуальному контролю и разбору событий.
Тест включает успешный вход, неправильный фактор, заблокированного пользователя и недоступность выбранного сервиса аутентификации. Не создавайте скрытую постоянно разрешённую альтернативу без второго фактора только ради удобства поддержки. Резервный административный доступ проектируют отдельно и ограничивают его условия.
Как проверить MFA в выбранной связке Zyxel и клиента?
Составьте связку из модели шлюза, прошивки, режима управления, типа VPN, клиентского ПО и системы учётных записей. MFA может выполняться самим устройством или внешним провайдером идентификации. Набор поддерживаемых методов различается по этой связке. Поддержку одного сценария нельзя переносить на другой тип клиента или старую платформу по совпадению названия функции.
У H-серии для предусмотренных SSL VPN-сценариев используется, в частности, OpenVPN Connect; другие семейства и режимы могут требовать иной поддерживаемый клиент. Отдельно подтверждают доступность нужного второго фактора и его завершение в конкретном процессе подключения. Объявленная или запланированная возможность не заменяет тест на используемой версии.
Два секрета одного типа, например пароль и дополнительный PIN, не образуют автоматически два разных фактора. В проекте записывают, чем подтверждается знание, владение или другой предусмотренный фактор. Также проверяют первоначальную регистрацию, потерю средства и восстановление доступа. Процедура восстановления должна сохранять выбранную политику, иначе она становится слабой частью системы.
Split tunnel или весь трафик через офис?
При split tunnel через VPN направляются определённые рабочие сети, а остальной трафик использует обычный канал клиента. Это может уменьшить офисную нагрузку. Но нужно проверить DNS, пересечения адресов и требования безопасности управляемого устройства.
При полном туннеле внешний трафик сотрудника также проходит через корпоративную инфраструктуру. Это добавляет нагрузку каналу и шлюзу и может требовать политики доступа к интернету. Не сравнивайте два решения по одному показателю скорости: они обеспечивают разную обработку трафика.
Если домашняя сеть сотрудника совпадает с корпоративной подсетью, маршрутизация может работать неправильно. План адресов VPN и рабочих ресурсов проверяют с учётом таких ситуаций. Случайное изменение маршрута на одном ноутбуке не является управляемой схемой для всего парка.
Как выбрать full tunnel или split tunnel для сотрудников?
При full tunnel предусмотренный клиентский трафик проходит через корпоративный путь. Это увеличивает нагрузку внешних подключений и средств обработки компании. При split tunnel нужные корпоративные сети идут через VPN, а другой трафик может использовать локальный канал клиента. Выбор связан с политикой защиты, приложениями и эксплуатацией конечного устройства.
Для split tunnel перечислите нужные сети и маршруты, включая DNS и необходимые зависимости приложения. Если разрешена только серверная подсеть, но DNS находится в другом участке, пользователь может видеть ресурс по IP и не открывать его по имени. Для full tunnel проверьте интернет-выход, разрешение имён и работу после перехода клиента между сетями. У обоих вариантов нужна проверяемая схема.
Не забывайте IPv6 и альтернативные пути приложений. Политика, описанная только для IPv4, не определяет весь обмен автоматически. Также учитывайте управляемость клиентского устройства: наличие корпоративного маршрута не подтверждает нужные настройки самого ноутбука. Сетевая часть и политика конечного узла дополняют друг друга.
Как посчитать нагрузку для 20 удалённых сотрудников?
Для условного проекта примем, что одновременно работают 20 пользователей, а полезный рабочий поток каждого в расчётном интервале равен 3 Мбит/с. Получаем 60 Мбит/с. Если пять пользователей дополнительно передают файлы по 10 Мбит/с, возникает ещё 50 Мбит/с. Ориентир — 110 Мбит/с до запаса и уточнения совпадения нагрузок.
Эти числа условные: режим 1С через терминальный сервер и передача больших локальных файлов имеют разный профиль. Учтите исходящую скорость офисного канала, VPN-производительность в выбранном режиме и другие сервисы firewall. При тарифе с асимметричной скоростью именно upload офиса может ограничить удалённых сотрудников.
Как рассчитать пул адресов и число одновременных подключений?
Считайте одновременные рабочие сессии, а не общее число записей сотрудников. В учебном проекте 80 сотрудников, в пике подключены 55. С запасом 25% ориентир — 68,75, то есть не менее 69 назначаемых адресов при принятой модели. Пул от 10.60.10.20 до 10.60.10.90 включительно содержит 71 адрес. Все значения условные; способ использования пула проверяют в выбранной реализации.
Пул не должен пересекаться с LAN, филиальными сетями, партнёрами и предусмотренными локальными подключениями клиентов. Домашняя сеть пользователя может конфликтовать с корпоративным маршрутом. Если при подключении одна и та же сеть воспринимается как локальная и удалённая, нужно исследовать адресацию и маршрут, а не только пароль VPN. Выбор менее конфликтной схемы делают до массового подключения.
Также подтвердите аппаратный и лицензионный предел нужного вида VPN, возможности сервера аутентификации и текущую производительность. Семьдесят адресов в пуле не создают семьдесят поддерживаемых рабочих сессий сами по себе. Испытайте нужное число клиентов с реальным приложением и выбранной защитой.
Почему одному удалённому сотруднику хватает полосы, а группе нет?
Нагрузка различается по виду работы: экран, документы, печать, передача файлов, синхронизация и видеосвязь. В учебной оценке сорок одновременных сессий требуют по 2 Мбит/с в рассматриваемом направлении: 80 Мбит/с. Если в том же интервале десять пользователей передают по 8 Мбит/с, это ещё 80 Мбит/с при отсутствии пересечения с первой группой. Общий полезный ориентир — 160 Мбит/с до уточнения профиля.
Если эти же десять пользователей уже включены в первые сорок и для них принято общее потребление 8 Мбит/с, расчёт другой: тридцать по 2 плюс десять по 8 дают 140 Мбит/с. Различие показывает важность групп без двойного счёта. Для реального проекта параметры берут из приложения и пилота. Средний расход на одного человека не является постоянной характеристикой VPN.
Учитывайте исходящую полосу офиса, задержку и ресурсы терминального или прикладного сервера. Сжатие экрана не гарантирует одинаковый расход для обычной формы и тяжёлой графики. При тесте сохраняйте тип операции и состав группы. Ускорение шлюза не исправляет перегруженную серверную память или работу дисков.
Как работать с сертификатами и именем шлюза?
Проверьте доверенный сертификат, соответствие имени сервера и процедуру обновления. Предупреждение клиента о сертификате нельзя считать нормальным этапом подключения. Сотрудники должны получать понятную инструкцию, которая не приучает их игнорировать проверку подлинности.
Если адрес провайдера меняется, используйте подходящий поддерживаемый механизм имени и проверьте его обновление. Внешний адрес за CGNAT может не обеспечить обычный входящий доступ. Обсудите это условие до настройки клиента, иначе исправный VPN-сервер останется недоступным извне.
Как локализовать «VPN подключён, 1С не открывается»?
Проверьте назначенный адрес, маршруты, разрешение имени, доступ к конкретному сервису и права внутри приложения. В Windows для согласованного примера можно выполнить:
Resolve-DnsName erp.corp.example
Test-NetConnection -ComputerName 10.10.20.60 -Port 3389
Имя является примером для замены на реальное внутреннее имя, а второй тест проверяет только TCP-доступ к указанному RDP-порту. Он не подтверждает успешный вход или работу 1С. Если ресурс доступен по адресу и недоступен по имени, исследуйте DNS и настройки клиента. Если сетевой тест проходит, а вход отклонён, исследуйте учётные записи, сервис и права.
Проверьте обратный маршрут сервера к VPN-пулу и локальную фильтрацию. Важен и фактический адрес пользователя, который видит приложение. Если используется трансляция, она может менять представление источника. Сохраните журнал шлюза и сервера за одно время: повторная настройка всего VPN без этих данных не объясняет, где завершился обмен.
Пошаговый план внедрения
- Определите ресурсы, группы пользователей и клиентские ОС.
- Выберите поддерживаемый протокол и способ аутентификации.
- Настройте адресный пул, маршруты, DNS и точечные правила доступа.
- Выдайте клиентскую конфигурацию контролируемым способом.
- Проверьте вход, MFA, приложение и запрет лишних ресурсов.
- Испытайте домашний и мобильный канал, восстановление после разрыва.
- Документируйте отзыв доступа при увольнении или завершении работы подрядчика.
Права на конфигурацию VPN и изменения серверов должны быть понятны ответственным администраторам. После массового обновления клиента или ОС повторяйте пилот на типовых устройствах. Сохраняйте рабочий вариант инструкции и журнал изменений.
Почему нужны проверки после перезапуска клиента?
Рабочая сессия может сохранять старые маршруты и настройки DNS. После смены конфигурации повторите подключение с чистым состоянием и перезапуском клиента в предусмотренном порядке. Проверьте, что актуальный профиль действительно применяется. Старый экспорт файла подключения может объяснять сбой после изменения параметров шлюза.
Для разных ОС полезна отдельная версия инструкции с коротким перечнем проверок. Не заставляйте сотрудников выбирать алгоритмы и маршруты вручную, если их можно выдать управляемым способом. Поддержка должна видеть модель клиента, версию и время события, чтобы повторить проблему без доступа к лишним данным пользователя.
Как проверить потерю сети, сон ноутбука и повторный вход?
Испытайте длительную работу, сон и пробуждение, смену домашнего Wi-Fi, кратковременный разрыв и повторное подключение. Зафиксируйте, сохраняется ли рабочая сессия, нужен ли повторный MFA и как приложение восстанавливает операцию. Восстановление VPN и восстановление операции 1С являются разными событиями.
Для операций с изменением данных используйте согласованные тестовые записи и подтвердите единственный правильный результат после восстановления. Не принимайте отсутствие сообщения об ошибке за доказательство успешной записи на сервере. Сохраните протокол для разных клиентских ОС и версий, особенно если парк устройств неоднороден.
Что включить в пользовательскую проверку?
Сотрудник подключается из предусмотренного внешнего канала, проходит аутентификацию, открывает приложение и выполняет короткую рабочую задачу. Затем проверяется ресурс, к которому его группа не имеет доступа. После краткого разрыва фиксируется фактическое восстановление приложения. Этот сценарий дополняет технические счётчики и показывает, что закупленный комплект решает задачу человека.
Как принять удалённое рабочее место нового сотрудника?
Используйте персональную учётную запись с назначенной группой доступа и поддерживаемый клиент. Сначала проверьте соединение, затем разрешение имени внутреннего ресурса, вход в 1С и типовую безопасную операцию. Если работа идёт через терминальный сервер, отдельно подтвердите подключение к нему и запуск приложения в пользовательской сессии. Наличие VPN не отменяет права самой 1С и серверной ОС.
Положительную проверку дополняет отрицательная. Сотрудник должен иметь доступ к нужному приложению и не получать управление шлюзом, административные ресурсы или чужие серверные сегменты. Для теста запрещённого ресурса сначала подтвердите, что его сервис работает из разрешённой сети. Иначе отказ может быть следствием выключенного сервера, а не корректных прав. В журнале сохраняют источник, назначение и правило, без паролей и секретов аутентификации.
Испытайте бытовые условия, в которых сотрудник действительно работает: домашний Wi-Fi, мобильное подключение, переключение сети и выход ноутбука из сна. Один проводной тест в офисе не воспроизводит этот маршрут. При разрыве проверьте, как приложение показывает результат операции и требует ли повторного входа. Если пользователь не понимает, сохранилось ли изменение в учётной системе, одной успешной повторной авторизации недостаточно для удобной работы.
При MFA проверьте потерю второго фактора и процедуру восстановления через уполномоченного сотрудника. Резервный способ не должен превращаться в постоянное обходное разрешение для всей группы. Смена устройства пользователя также требует проверки доверия, сертификата или привязки клиента, если они используются. На передаваемом ноутбуке не должны оставаться действующие данные прежнего сотрудника.
Для завершения доступа проверьте отключение аккаунта, активной VPN-сессии и прав в приложении. Удаление одного профиля на шлюзе не гарантирует отзыв учётной записи терминального сервера или облачной системы входа. Реестр удалённых рабочих мест помогает связать сотрудника, клиентское устройство, способ входа и доступные ресурсы. В закупочной задаче это превращается в конкретные требования к совместимости, одновременным подключениям и управлению доступом, а не просто в число «VPN-пользователей».
Как учитывать потерю устройства и блокировку пользователя?
План должен описывать отзыв учётной записи, сертификата или другого применяемого средства. MFA полезна, но не отменяет прекращение доступа при потере контролируемого устройства. Проверьте, когда блокировка начинает влиять на новые и существующие сессии в выбранной реализации. Разбор этой ситуации до запуска проще, чем во время инцидента.
Отдельно зафиксируйте восстановление доступа к рабочему приложению после смены пароля или фактора. Временное решение поддержки не должно оставаться постоянным широким разрешением. Изменение нужно закрыть записью о результате и возвращении штатной политики.
Как правильно закрыть доступ уволенному сотруднику или подрядчику?
Процедура включает учётную запись, активные VPN-сессии, средства аутентификации, сертификаты и права прикладного ресурса. Отключение одного механизма может не завершить уже установленную сессию сразу. Поддерживаемое завершение и отзыв нужно подтвердить для выбранной системы, затем проверить новое подключение и оставшиеся права.
Для подрядчиков задайте срок, владельца разрешения и отдельный ресурс. По окончании работ исключение пересматривают, а не оставляют в общей группе постоянно. Сохраните события выдачи, изменения и закрытия доступа. Такой процесс помогает поддерживать удалённую работу без накопления забытых широких разрешений.
В заявку на подбор Zyxel включите способ работы с 1С, клиентские ОС, одновременную группу, адресный план, MFA и матрицу ресурсов. После внедрения приёмку завершает рабочая операция сотрудника вместе с проверкой ограничений, а не один статус подключённого туннеля.
Какие решения Zyxel включить в подбор?
Рассмотрите межсетевые экраны Zyxel и нужные клиентские лицензии. USG FLEX 100H можно включить в сравнительную проверку для подходящей нагрузки, но клиентские протоколы и пределы определяют по точной версии и режиму. Количество пользователей в рекламном описании не заменяет расчёт.
Частые вопросы об удалённом доступе
VPN достаточно для защиты 1С?
Он обеспечивает защищённый сетевой путь в выбранной схеме. Дополнительно нужны права приложения, актуальные системы, защита клиентов и контроль администратора. Эти меры решают разные задачи.
Можно открыть RDP напрямую вместо VPN?
Для корпоративного проекта сначала выберите управляемый механизм удалённого доступа и ограничений. Прямое широкое опубликование административного сервиса не является эквивалентом индивидуально контролируемого VPN-доступа.
Ускорит ли новый шлюз медленную 1С?
Если ограничивает именно VPN-шлюз, замена может помочь. Но сервер, база, диск, интернет и клиентское приложение также влияют на результат. Сначала отделите локальную работу приложения от работы через туннель.
Что отправить для расчёта?
Тип доступа к 1С, число одновременных сотрудников, ОС, канал офиса, MFA и список разрешённых ресурсов. Передайте данные через запрос КП, чтобы подобрать шлюз, лицензии и программу испытания под ваш способ работы.