Как организовать VPN на Zyxel между офисами и филиалами?
VPN между офисами соединяет корпоративные сети через защищённые туннели. Для постоянной связи филиалов обычно проектируют site-to-site схему между шлюзами: сотрудники используют нужные ресурсы через заданную маршрутизацию и правила доступа. Это отличается от подключения личного VPN-клиента отдельного сотрудника.
Рабочая спецификация включает подсети, топологию туннелей, внешние подключения, допустимые направления обмена, производительность и действия при отказе. Туннель со статусом Connected ещё не доказывает, что 1С, файловый сервер или телефония работают правильно: нужны маршруты, обратный путь и согласованные политики.
Hub-and-spoke или связи между всеми офисами?
В hub-and-spoke филиалы подключаются к центральному узлу. Это удобно, когда основные приложения находятся в головном офисе и там же контролируют обмен. Но центральный шлюз и его канал получают совокупную нагрузку. Обмен двух филиалов через центр также расходует ресурсы соответствующих путей.
Полносвязная схема создаёт прямые соединения между площадками. Для N площадок количество пар равно N × (N − 1) / 2. При шести площадках это 15 пар, при десяти — 45. Физические туннели и резервные направления могут увеличивать количество объектов. Сравнивайте потребность в прямом обмене с расходами на управление.
| Критерий | Через центральный узел | Прямые связи |
|---|---|---|
| Основные ресурсы в головном офисе | Естественная схема доступа | Дополнительные связи могут быть лишними |
| Обмен между филиалами | Может проходить через центр | Возможен прямой путь |
| Число соединений | Обычно растёт линейно от числа филиалов | Быстро увеличивается число пар |
| Центральная нагрузка | Выше при транзите | Часть обмена распределяется |
| Эксплуатация | Проще централизовать | Нужны согласованные настройки каждой пары |
Как оценить рост числа площадок?
Для hub-and-spoke отдельно проверьте центр: новые туннели, полезную полосу, сессии и правила. Для прямых связей оцените рост числа пар и объём сопровождения. При восьми площадках полносвязная схема даёт 28 пар до учёта дополнительных резервных туннелей. Математика количества помогает оценить управляемость, но не выбирает топологию без карты приложений.
Если большинство ресурсов централизовано, лишние прямые связи могут только усложнить работу. Если филиалы регулярно обмениваются большими объёмами, транзит через центр может быть нежелательным. Отправная точка — реальные маршруты приложений и требования доступа, а не максимальное число туннелей устройства.
Как подготовить IP-адресацию?
Выделите площадкам непересекающиеся сети. Для учебной схемы можно использовать 10.10.10.0/24 в центре, 10.20.10.0/24 в филиале A и 10.30.10.0/24 в филиале B. Эти диапазоны сначала проверяют по существующим LAN, облакам, партнёрским подключениям и удалённым пользователям.
Если оба офиса уже используют одинаковую 192.168.1.0/24, обычная маршрутизация не различит удалённый и местный адрес одинаково. Возможны перенумерация или специальная схема трансляции, но NAT внутри VPN усложняет поддержку и приложения. Предпочтительное решение определяют до массового добавления филиалов, а не после появления конфликтов.
Как выглядит полный адресный план трёх площадок?
Сначала выделяют непересекающиеся диапазоны площадок, затем конкретные сети сервисов. Для учебной схемы центр использует группу 10.10.0.0/16, филиал А — 10.20.0.0/16, филиал Б — 10.30.0.0/16. Внутри центра серверы размещены в 10.10.20.0/24, а пользователи филиалов — в 10.20.10.0/24 и 10.30.10.0/24. Эти адреса являются примером и предварительно проверяются по всем существующим подключениям.
| Объект примера | Сеть или адрес | Назначение VPN-доступа |
|---|---|---|
| Серверная сеть центра | 10.10.20.0/24 | Только нужные корпоративные сервисы |
| DNS центра | 10.10.20.10 | Разрешение нужных внутренних имён |
| Прикладной сервер | 10.10.20.50 | Согласованный сервис приложения |
| Пользователи филиала А | 10.20.10.0/24 | Доступ по собственной политике |
| Пользователи филиала Б | 10.30.10.0/24 | Доступ по собственной политике |
В маршрут и политику не обязательно включать всю группу /16, если нужен только один сервис из /24. Широкий маршрут и широкое разрешение также являются разными решениями. Сначала обеспечьте правильный путь, затем ограничьте доступ по нужным источникам, назначениям и сервисам. Гостевые и административные сети не должны получать права филиальных сотрудников автоматически.
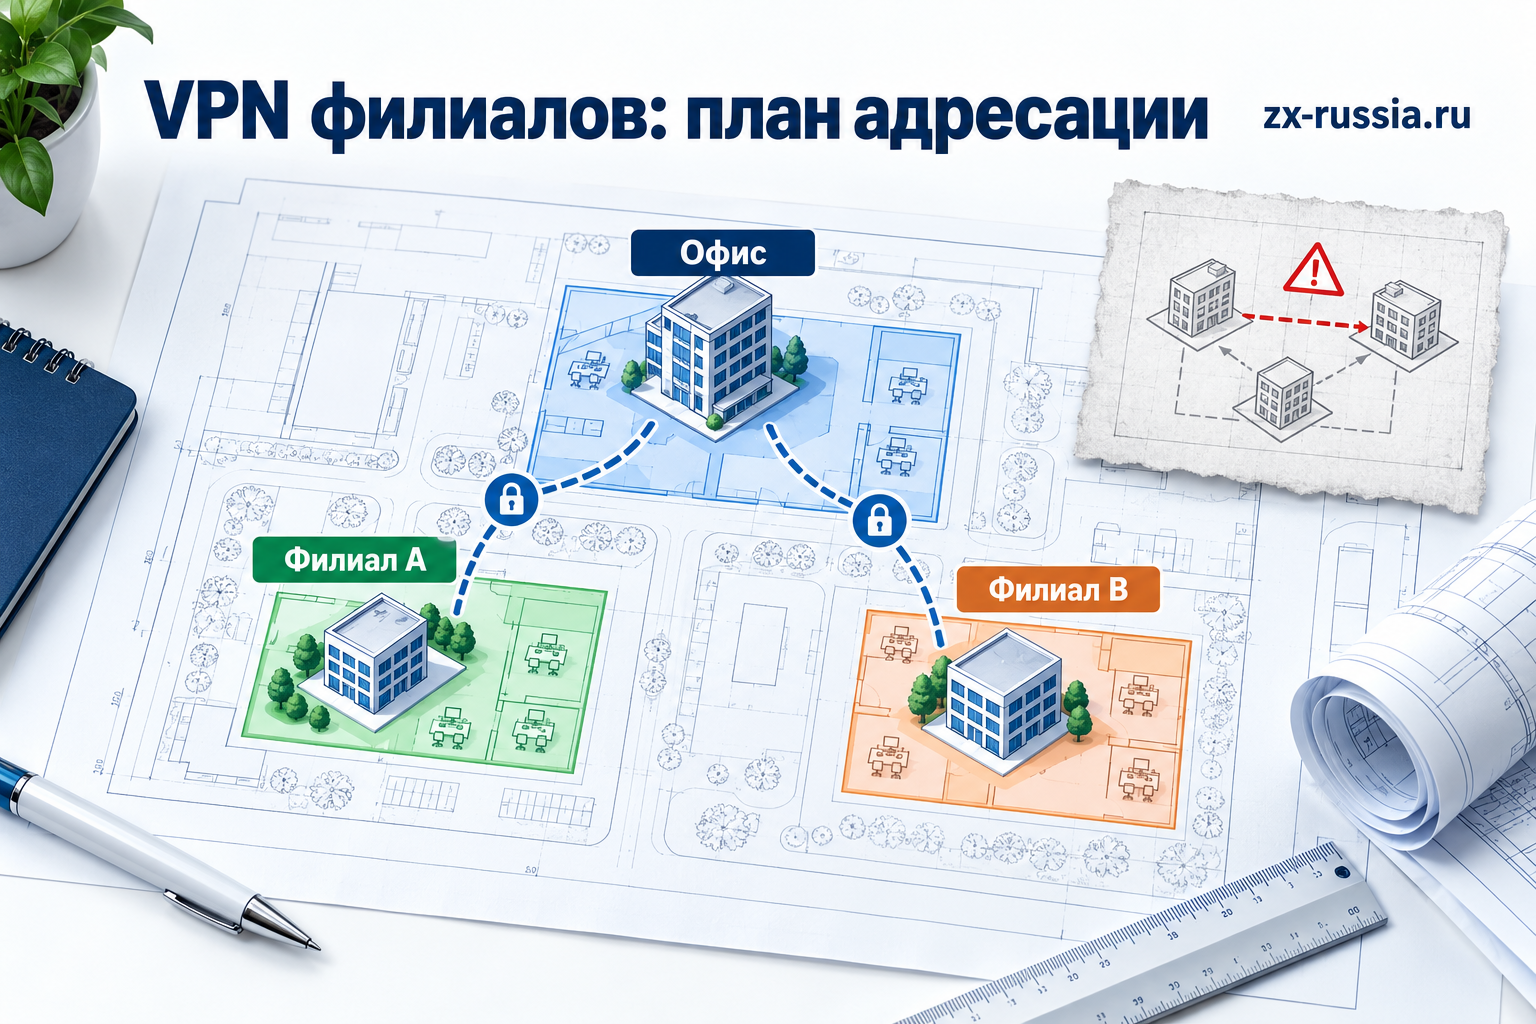
Что делать с двумя одинаковыми 192.168.1.0/24?
Клиент считает адрес своей локальной подсети местным и способен искать его на локальном участке вместо удалённой площадки. Одинаковое имя сервера не устраняет эту неоднозначность. Возможны изменение адресации или специально спроектированная трансляция, если она поддерживается выбранными шлюзами и подходит приложениям. Выбор делают с учётом будущего числа площадок.
Для учебного решения с трансляцией удалённая 192.168.1.0/24 может представляться другой стороне как 10.250.1.0/24. Тогда нужны согласованные адреса видимого ресурса, правила трансляции, выбор защищаемых сетей и обратный путь. Само добавление объекта NAT не подтверждает, что все эти элементы совпали. Также нужно проверить DNS и приложения, которые передают адреса внутри своего обмена.
Перед тиражированием испытайте одну пару площадок и сохраните таблицу реальных и представляемых адресов. Если адреса можно изменить без неприемлемых затрат, сравните простоту дальнейшей эксплуатации с трансляцией. Кратковременное удобство первого подключения может создавать постоянную сложность при добавлении партнёров и новых сервисов.
Какие параметры согласовать для IPsec?
Обе стороны должны поддерживать выбранный вариант IKE, алгоритмы, аутентификацию и параметры защищаемых сетей. Для новых проектов часто рассматривают IKEv2, но совместимость конкретных устройств и политика безопасности организации остаются обязательными. Используйте разрешённые организацией алгоритмы и не копируйте старые настройки неизвестного туннеля без проверки.
Запишите идентификаторы сторон, тип ключей или сертификатов, локальные и удалённые сети, сроки обновления ключей и контроль доступности. Ошибки идентификаторов и параметров сетей могут мешать установлению связи даже при одинаковом внешнем IP. Для сертификатов важны доверие, время и жизненный цикл.
Какие внешние соединения нужны IPsec?
В обычном IKE-обмене используются UDP 500, а при предусмотренном NAT Traversal — UDP 4500 с соответствующей инкапсуляцией. ESP без UDP-инкапсуляции использует номер IP-протокола 50; это не TCP- или UDP-порт 50. Политику внешнего участка согласуют с выбранным режимом и фактическим путём, включая промежуточное оборудование.
При локальном NAT администратор может иметь доступ к нужной трансляции. При CGNAT оператора такой контроль часто отсутствует. Инициатива исходящего туннеля к доступному центру может быть предусмотренным решением, если это допускают реализация и политика сети. Если обе стороны недоступны для нужной схемы, рассматривают доступный центральный узел, услугу оператора или другую поддерживаемую архитектуру.
DDNS помогает обновлять соответствие имени внешнему адресу, но не открывает входящий путь через CGNAT. Динамический публичный адрес и недоступный операторский NAT — разные условия. Также согласуйте идентификаторы VPN сторон: внешний адрес, имя и идентификатор аутентификации выполняют разные роли. Изменение одного не должно неявно нарушать остальные.
Что делать, если филиал находится за NAT?
Определите, какая сторона доступна извне и какая инициирует соединение. Для предусмотренного IPsec NAT Traversal используется инкапсуляция, а сеть должна пропускать соответствующий обмен. В типовой схеме учитывают UDP 500 и UDP 4500, но конкретную политику задают по используемой реализации и топологии.
CGNAT оператора отличается от управляемого локального NAT. При нём может отсутствовать возможность организовать входящее соединение обычным пробросом порта. Рассмотрите исходящую инициативу к доступному центру, подходящий сервис оператора или поддерживаемую альтернативную архитектуру. Не обещайте, что любой VPN-шлюз автоматически преодолеет все ограничения провайдера.
Как рассчитать производительность центра?
Посчитайте одновременно проходящие через центральный шлюз потоки. В учебной схеме четыре филиала передают в пик по 40 Мбит/с, ещё 60 Мбит/с требуется другой VPN-нагрузке. Ориентир полезного трафика — 220 Мбит/с до запаса и уточнения направлений. При проектном коэффициенте 1,3 получаем 286 Мбит/с.
Это не гарантированное требование к паспорту любого устройства: VPN-throughput сравнивают при нужных алгоритмах, пакетах и включённых проверках. Проверьте также внешний канал, скорость интерфейса, число одновременных туннелей и нагрузку других сервисов. Поток из филиала в филиал через центр оценивается по реальному пути и методике счётчиков, чтобы не получить случайное двойное сложение.
Почему туннель поднялся, а приложение не работает?
Проверьте маршрут до удалённой подсети и обратный маршрут. Затем правила доступа на шлюзах, локальный firewall сервера и корректность DNS. Приложение может обращаться к имени, которое снаружи разрешается иначе. Для 1С и других систем также важны опубликованный адрес и выбранный способ доступа.
Проверка ping не заменяет тест приложения. Разрешённый ICMP может пройти, а нужный TCP-сервис — блокироваться. Возможна обратная ситуация: приложение работает, а ICMP запрещён политикой. Используйте известный ресурс и сопоставляйте тест с журналами обеих сторон.
Как проверять маршруты и DNS на обеих площадках?
Начните с известного тестового ресурса и двух разрешённых клиентов. Сохраните адреса, маршруты и имя ресурса. Проверьте обращение по IP и по имени: различие помогает исследовать DNS отдельно от туннеля. Затем проверьте обратное направление, если оно должно быть разрешено. Статус одного шлюза не показывает весь путь ответа.
В условной схеме филиал должен обращаться к серверу 10.10.10.20 в центре. Если в центре нет маршрута обратно к 10.20.10.0/24 или правило запрещает этот обмен, входной запрос может дойти, но приложение не заработает. Таблица маршрутов и журнал позволяют проверить это объяснение. Не добавляйте широкое разрешение всех сетей только ради исчезновения симптома.
| Этап | Вопрос диагностики | Что сохранять |
|---|---|---|
| Установление | Согласованы ли стороны и параметры? | События IKE/IPsec |
| Маршрут | Куда направляется нужная подсеть? | Прямой и обратный путь |
| Политика | Разрешён ли нужный сервис? | Совпавшее правило и событие |
| Имя | Правильно ли разрешается ресурс? | Ответ DNS на площадке |
| Приложение | Работает ли реальная операция? | Результат и время |
Как проверять маршрут туда и обратно?
Клиент выбирает путь по своей таблице, шлюз направляет данные в нужное соединение, удалённая сторона доставляет их серверу. Серверный ответ должен вернуться предусмотренным путём. Если сервер использует другой шлюз, на нём также нужны подходящая маршрутизация или согласованная схема. Односторонний маршрут не обеспечивает завершения обмена.
Для диагностики запишите адрес клиента, адрес сервера и ожидаемые участки. Проверьте маршрут клиента, решение шлюза, счётчики туннеля и журнал удалённой стороны. Затем исследуйте обратный путь и локальную фильтрацию сервера. Когда входящий счётчик растёт, а нужный сервис недоступен, продолжайте проверку доставки и ответа, а не пересоздавайте весь туннель без диагноза.
Policy-based и route-based схемы организуют выбор защищаемого трафика по-разному. У первой важны соответствующие селекторы и политика, у второй — поддерживаемые туннельные интерфейсы и маршруты вместе с правилами безопасности. Поддержка и названия объектов зависят от платформы. В проекте сохраните фактическую схему выбора трафика на каждой стороне.
Почему IPsec поднялся, а приложение филиала не работает?
Состояние туннеля подтверждает установление предусмотренного защищённого соединения, но не весь путь приложения. Сначала проверьте, какой адрес назначение получило через DNS в филиале. Затем — входит ли он в нужный маршрут или selector, разрешён ли политикой, нет ли мешающего NAT и существует ли обратный путь. Ошибка любого этапа может оставлять туннель Up. Поэтому начинать с постоянной смены криптографических параметров при уже работающем IPsec обычно непродуктивно.
Для учебной сети филиал обращается к ERP по имени, которое должно разрешаться в 10.10.20.50. Если локальный DNS возвращает прежний публичный адрес, поток может идти наружу, минуя защищённый путь. Проверка по IP помогает обнаружить это различие, но окончательное решение должно восстановить корректное имя и доверие приложения. Использование IP вместо имени может затронуть сертификат и аутентификацию; это диагностический шаг, а не универсальная постоянная настройка.
На стороне сервера проверьте gateway и собственные ограничения доступа. Сервер может отвечать локальному офису, но отправлять ответ в другую сторону или не принимать подсеть филиала. Успех ping к шлюзу центра не подтверждает доступ к серверному TCP-сервису. Выберите фактический порт приложения и безопасную рабочую операцию. Сопоставьте журналы обоих шлюзов по источнику, назначению и времени, сохраняя данные без ключей и секретов.
Если соединение устанавливается, но крупная передача замирает, исследуйте MTU и фрагментацию. Случайный маленький ping может проходить, а больший пакет — требовать иного поведения. В диагностике используют размер, запрет фрагментации там, где он применим, и анализ соответствующего пути. Не уменьшайте MTU до произвольного значения на всех интерфейсах без определения участка проблемы. Избыточное уменьшение также меняет число пакетов и нагрузку.
Одностороннее наблюдение усложняет вывод. Если на первом шлюзе растут счётчики отправки, это не доказывает успешную доставку ресурсу за вторым. Если на втором есть расшифрованный вход, проверяют дальнейшую LAN и ответ. Разделите путь на участки: клиент, входной gateway, туннель, выходной gateway, сервер и обратное направление. Для каждого участка выберите наблюдение, которое действительно подтверждает прохождение, а не только существование маршрута.
Почему VPN быстрый в тесте, а программа работает медленно?
Часть приложений делает несколько последовательных обращений, каждое ожидает ответ. Если в условной операции двадцать таких ожиданий при RTT 80 мс, только эта составляющая может дать около 1,6 секунды. Большая пропускная способность канала не сокращает её автоматически. Дополнительно работают сервер, база и клиентское приложение.
Сравните нужную операцию в локальной сети и через туннель, затем крупную передачу и короткие запросы. Если большой поток хороший, а операция остаётся медленной, исследуйте задержку и архитектуру приложения. Для программы, чувствительной к последовательному обмену, может быть полезен другой поддерживаемый способ удалённой работы. Его выбирают с владельцем приложения, сохраняя нужные права.
Как учитывать MTU и фрагментацию?
Туннель добавляет служебные заголовки, поэтому полезный размер пакета на пути может стать меньше. Некоторые проблемы проявляются только при крупных пакетах: маленький запрос проходит, а передача файла зависает. Проверяйте Path MTU, обработку ICMP и допустимую настройку MSS на конкретной платформе.
Не устанавливайте одно случайное значение MTU для всех каналов. Измерьте путь, сравните поведение до и после изменения и сохраните результат. Если одновременно уменьшить MTU, сменить шифрование и маршруты, причина улучшения останется неизвестной.
Как определить внутреннюю MTU и TCP MSS на понятном примере?
Туннель добавляет заголовки и служебные поля. Их размер зависит от внешнего IP, алгоритма, инкапсуляции и выравнивания. Для учебной оценки примем внешнюю MTU 1500 байт и общие дополнительные расходы 70 байт. Внутренний пакет должен укладываться примерно в 1430 байт. Число 70 здесь — параметр модели, не универсальный размер IPsec.
Для IPv4 TCP без дополнительных опций внутренние заголовки IP и TCP составляют по 20 байт. В этой модели ориентир полезной TCP-части равен 1430 − 20 − 20 = 1390 байт. Для других заголовков и условий расчёт меняется. Настройку MSS применяют только в предусмотренной платформой схеме, после проверки фактического пути.
В Windows тестовый IPv4-пакет с запретом фрагментации можно отправить так:
ping -f -l 1400 10.10.20.50Здесь 1400 байт — ICMP-данные. С обычными заголовками IPv4 и ICMP внутренний пакет имеет 1428 байт. Если ICMP разрешён к согласованному тестовому ресурсу, изменение размера помогает исследовать границу. Отсутствие ответа также может означать запрет ICMP или иную потерю; оно не устанавливает MTU-проблему самостоятельно.
Проверьте крупные рабочие передачи после определения нужной настройки. Маленький ping может проходить при зависающем большом файле. Сопоставьте поведение с обработкой сообщений Path MTU и с журналами. Изменение размера, маршрута и алгоритма одновременно не позволяет доказать, какой фактор был причиной.
Как спроектировать отказ и восстановление?
Предусмотрите смену внешнего канала, восстановление туннеля и поведение рабочих сессий. При новом внешнем адресе существующий туннель может потребовать повторного установления. Приложения с длинными соединениями могут не восстановиться без повторного входа. Проверьте фактический сценарий, а не только статус доступности шлюза.
Определите, какие ресурсы должны оставаться доступными при отказе центра. Резерв второго провайдера не решает полный отказ центрального шлюза. Если нужна высокая доступность устройства, рассматривают отдельную совместимую схему и её условия эксплуатации.
Как проверить обновление ключей и потерю партнёра?
Согласуйте процедуры rekey, контроль доступности и поведение после простоя. Они относятся к устойчивости защищённого соединения, но не заменяют проверку приложения. Для испытания нужна длительная сессия, которая пересекает предусмотренный момент обновления ключей. Короткий успешный тест сразу после настройки не проверяет эту границу.
Например, при выбранном учебном интервале обновления час испытание продолжительностью десять минут не охватывает событие. Запланируйте тест с нужным моментом и сохраните журналы обеих сторон. При временном разрыве внешнего пути проверьте обнаружение, повторное установление и восстановление приложения. Конкретные интервалы и допустимое поведение определяют для выбранной реализации.
Как устроить проверку обновления ключей и разрыва связи?
Испытание должно охватывать предусмотренное обновление ключевого материала и повторное создание туннеля. Короткий тест сразу после настройки может закончиться раньше события rekey. Периоды IKE и IPsec зависят от выбранных параметров, а их совпадение и поддержка на обеих сторонах входят в совместимость. Не выбирайте короткие периоды только ради быстрого пилота, если рабочая конфигурация будет другой: отдельный ускоренный тест и рабочие параметры фиксируют раздельно.
Проверьте краткий обрыв внешнего пути, возврат WAN и восстановление приложения новым соединением. Смена внешнего адреса у филиала добавляет отдельное условие достижимости и идентификации peer. У центра должны оставаться поддерживаемый способ поиска партнёра и корректная политика. Устройство, находящееся за CGNAT, требует схемы, допускающей соответствующее инициирование; наличие DDNS не создаёт входящий проброс у оператора.
После восстановления проверьте оба предусмотренных направления и нужные серверные сети. Если тест шёл только от филиала к центру, обратная инициируемая операция могла остаться непроверенной. В журнале приёмки отдельно укажите первый запуск, обновление ключей, повторный запуск после обрыва и прикладной результат. Такая проверка помогает выбрать Zyxel по поддерживаемому сценарию и исключить скрытую несовместимость, которая проявится после ухода монтажной команды.
Что учитывать при подключении партнёра?
Корпоративный филиал и внешняя компания требуют разных границ доступа. Партнёру могут быть нужны один сервер и конкретный сервис, а не вся сеть центра. Зафиксируйте владельцев ресурсов и сроки доступа. При пересечении адресов заранее договоритесь о решении, чтобы оно было поддерживаемым обеими сторонами.
Не передавайте партнёру внутреннюю схему шире необходимого для соединения. Параметры аутентификации распространяются контролируемо, а отзыв доступа должен быть предусмотрен заранее. Изменение адресов партнёра или его шлюза требует повторного теста и обновления реестра, а не устного сообщения одному администратору.
Почему нужны отрицательные тесты VPN?
Убедитесь, что филиал обращается к нужным серверам и одновременно не получает лишний доступ к управлению или соседним зонам. Успешный обмен подтверждает разрешение, но не проверяет ограничения. Для партнёрской связи это особенно важно: добавление туннеля не должно превращать внешнюю сеть в доверенную часть всей LAN. Сохраните результат обеих групп тестов вместе с правилами.
Как проводить изменения без потери связи со всеми филиалами?
Подготовьте последовательность: пилотная пара, проверка, затем остальные площадки. Сохраните доступ к шлюзам независимым предусмотренным способом. Когда изменение затрагивает правила самого VPN-управления, можно потерять удалённую возможность возврата. Администратор должен понимать этот риск до переключения рабочей стороны.
В журнале изменения укажите конфигурацию, время и ожидаемый результат. Для автоматического VPN также важны права, организация устройств и поддерживаемые функции платформы. Автоматизация уменьшает ручной ввод, но не отменяет проверку адресации, политики и сценария отказа.
Сохраните короткий набор контрольных операций для каждой площадки. Он полезен после обновления прошивки, смены оператора и изменения подсетей. Если проверяется только доступ к центральному интернету, локальная бизнес-система филиала может остаться вне контроля, хотя именно ради неё создавался туннель.
Как добавить филиал, сохранив ограничения остальных?
Добавьте непересекающуюся адресацию, нужные маршруты, DNS и собственную политику доступа. Затем проверьте, что новый филиал получает обязательные ресурсы и не получает права к запрещённым группам. Испытайте также прежние площадки: широкое новое разрешение или изменение общих объектов может затронуть их.
Сохраните реестр площадок, туннелей, идентификаторов, адресов, владельцев и программ проверки. Для подбора шлюзов Zyxel передайте число площадок, одновременные потоки, внешние подключения и нужные операции. Это позволяет оценить производительность центра, совместимость и рост сети, не превращая VPN в набор несвязанных статусов Connected.
Какие устройства Zyxel подобрать?
В каталоге межсетевых экранов и VPN сравнивайте протоколы, интерфейсы и показатели в нужном режиме. USG FLEX 200H можно включить в проверку центра или площадки с соответствующей нагрузкой. Для распределённого управления рассмотрите Nebula Cloud, отдельно проверив поддерживаемые VPN-функции и пакеты конкретных устройств.
Частые вопросы о VPN между офисами
Нужен статический IP на каждой площадке?
Требование зависит от архитектуры и поддерживаемых механизмов идентификации и обнаружения. Важно, чтобы стороны могли установить связь при реальных условиях провайдера. Динамический адрес и CGNAT — разные ограничения.
Можно соединить разные бренды?
При совместимых протоколах и параметрах это возможно, но проверяйте конкретные устройства, версии и выбранные функции. Наличие IPsec в обеих карточках не подтверждает все режимы взаимодействия.
VPN увеличит скорость канала?
Нет. Туннель добавляет обработку и служебные расходы. Он создаёт защищённый путь, но не снимает физические и тарифные ограничения.
Что отправить для расчёта?
Схему площадок, подсети, провайдеров, приложения, нагрузку и сценарии отказа. Приложите их к запросу КП, чтобы получить комплект и план соединений для конкретной филиальной сети.