Как выбрать межсетевой экран Zyxel по нагрузке и VPN?
Межсетевой экран для офиса выбирают по трафику, включённым проверкам и VPN, а не только по числу сотрудников или максимальной скорости SPI. Одно устройство может иметь разные показатели при простой передаче, IPS, антивредоносной обработке и зашифрованных туннелях. Для проекта нужен режим, похожий на рабочую нагрузку компании.
Итог подбора — модель с подходящими интерфейсами, производительностью нужных сервисов, числом сессий и запасом, плюс отдельный перечень подписок. Не смешивайте аппаратный предел, лицензионную доступность функции и реальный результат приложения: это три разные проверки.
Почему скорость firewall не равна скорости UTM?
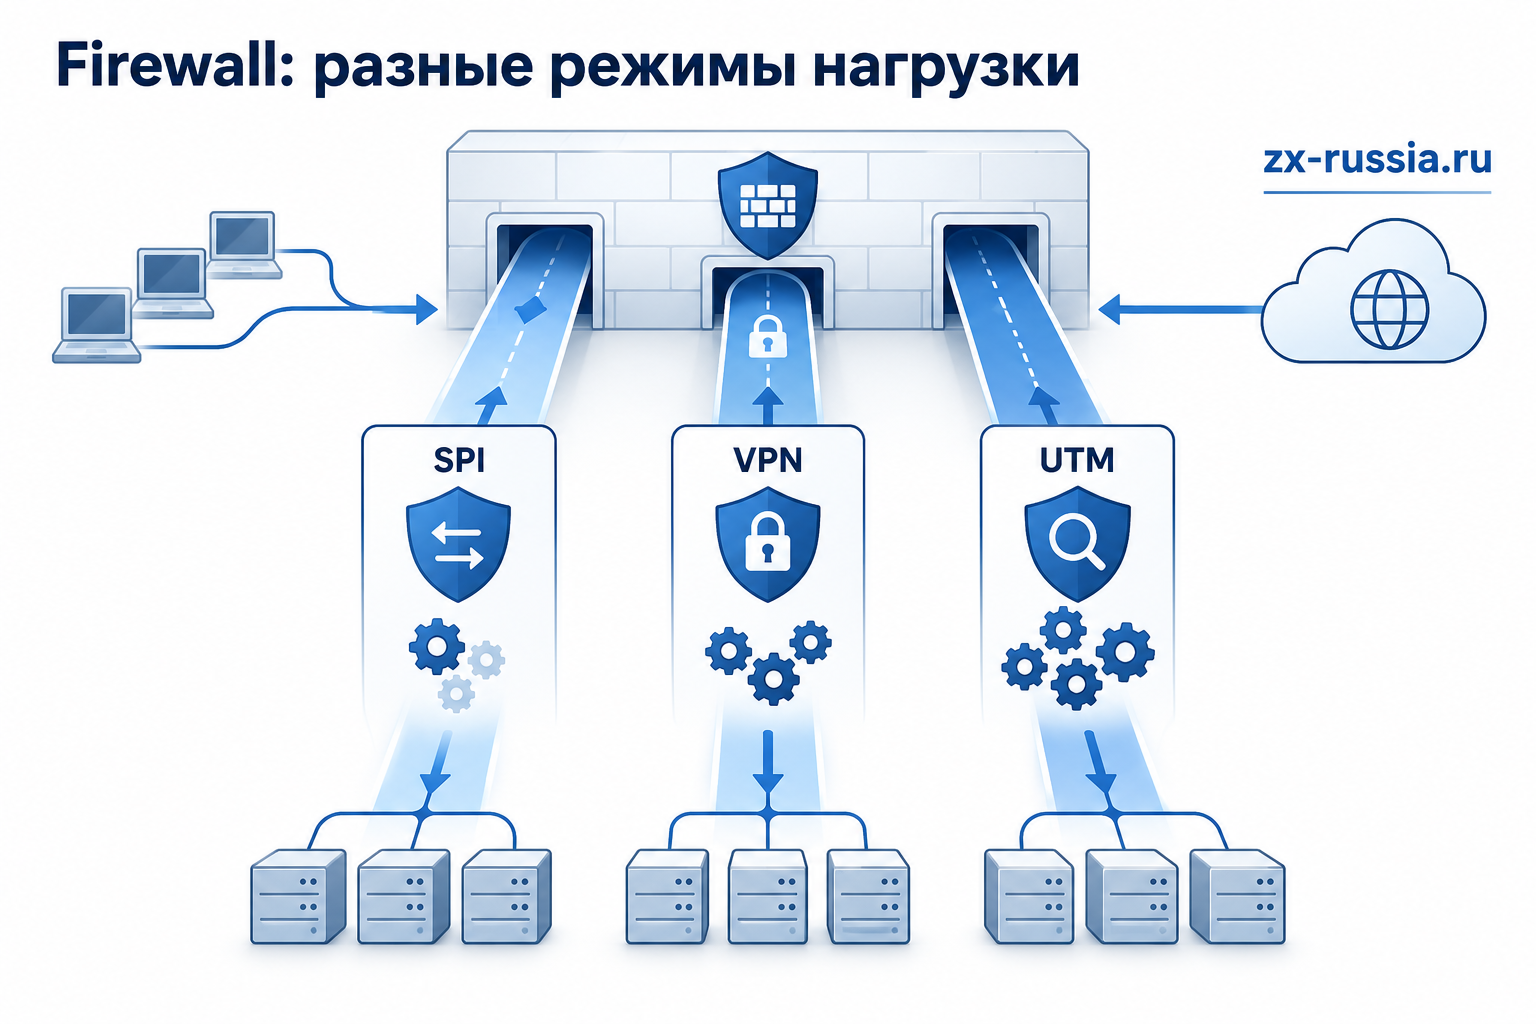
Stateful-фильтрация, анализ приложений, IPS и проверка содержимого выполняют разную работу. В спецификациях показатели могут измеряться разными пакетами, потоками и режимами. Для корректного сравнения сопоставляйте одинаковые типы испытаний и оговорённые функции, а не самое большое число в каждой карточке.
Например, условный шлюз имеет 4 Гбит/с SPI и 1 Гбит/с в выбранном режиме защиты. Если компания требует 1,5 Гбит/с такого защищённого трафика, показатель SPI не доказывает пригодность устройства. Это учебный пример, а не параметры конкретной модели Zyxel. При смешанной нагрузке дополнительно оценивают одновременный VPN и остальные функции.
Какие четыре ресурса нужно оценивать у firewall?
Для подбора важны полезная полоса, скорость обработки пакетов, число одновременно поддерживаемых сессий и скорость создания новых соединений. Они отвечают на разные вопросы. Большая полоса с длинными передачами не описывает короткие запросы множества клиентов; большой лимит сессий не гарантирует создание этих сессий с нужной частотой. Поэтому один показатель Гбит/с не покрывает профиль нагрузки.
Также учитывайте набор действий над трафиком: маршрутизация, NAT, фильтрация, проверка содержимого, шифрование, журналирование и другие необходимые функции. Разные потоки используют эти действия в разных сочетаниях. Базовый тест передачи и тест защищённого VPN с нужной политикой являются разными режимами устройства. Выбор связывают с режимом, который будет включён в рабочем проекте.
Почему методика паспорта важна для сравнения?
Пакеты разного размера создают разную нагрузку обработки. Один крупный поток и множество коротких соединений также не эквивалентны. У производителя показатели могут относиться к определённому набору сервисов и испытательной конфигурации. Для сравнения выделите совпадающие условия, а оставшиеся различия проверяйте пилотом.
Не пытайтесь получить реальный офисный предел простым делением SPI на число пользователей. Два офиса с одинаковым штатом могут иметь разные VPN, локальный обмен, инспекцию и приложения. Если публичных данных недостаточно для нужного режима, сформулируйте конкретный нагрузочный тест вместо выдуманного коэффициента перехода между показателями.
Какие исходные данные собрать?
Зафиксируйте внешний канал, локальный трафик через шлюз, число активных клиентов и характер приложений. Снимите показатели обычного дня и пика. Перечислите защитные проверки, которые должны быть включены, а также VPN-пользователей, туннели филиалов, публикации сервисов и требования журналирования.
Если устройство маршрутизирует трафик между локальными VLAN, эта нагрузка может превышать интернет-канал. Например, резервное копирование между сетями по 800 Мбит/с и интернет-нагрузка 300 Мбит/с создают общую обработку, которую нельзя оценить только тарифом провайдера. На схеме покажите все пути через firewall.
| Параметр | Что измерить или определить | Почему важен |
|---|---|---|
| Полезный трафик | Направления и пики | Требуемая пропускная способность |
| Защита | IPS, анализ приложений, проверка содержимого | Режим обработки |
| VPN | Пользователи, туннели, шифрование | Нагрузка криптографии и сессий |
| Сессии | Одновременные соединения и скорость их создания | Ресурсы обработки |
| Интерфейсы | Скорости, VLAN, провайдеры | Физическая схема подключения |
| Эксплуатация | Журналы, управление, восстановление | Контроль и доступность |
Как составить профиль потоков без двойного счёта?
Разделите трафик на группы с понятным путём и функциями. Например, условный интернет-трафик с проверкой защиты — 200 Мбит/с, VPN после расшифрования с предусмотренной проверкой — 120 Мбит/с, локальная маршрутизация с отдельными правилами — 600 Мбит/с. Это разные составляющие принятой модели. VPN-поток нельзя добавить ещё раз в интернет-группу как новый полезный пользовательский объём, если речь идёт о тех же данных.
| Группа примера | Полезная нагрузка | Требуемые действия | Что сравнивать при пилоте |
|---|---|---|---|
| Интернет пользователей | 200 Мбит/с | Маршрутизация и нужные проверки | Защищённый внешний трафик |
| VPN пользователей/площадок | 120 Мбит/с | Шифрование и политика внутри туннеля | VPN с реально включённой защитой |
| Локальный межсетевой обмен | 600 Мбит/с | Нужные правила маршрутизации | Локальный путь через устройство |
Сумма полезных групп в этом примере равна 920 Мбит/с, но её нельзя сравнить с одной произвольной цифрой SPI и закончить выбор. Ресурсы обработки могут быть общими, а режимы — разными. Нужен смешанный тест или достаточные данные именно для требуемого профиля. Также отдельно считают физические направления и интерфейсы, через которые проходит каждая группа.
Как сделать предварительный расчёт полосы?
Для учебного офиса возьмём 80 сотрудников. Пусть в рассматриваемом пике 40 активно используют внешние сервисы, а средняя полезная нагрузка каждого в этом интервале принята равной 3 Мбит/с. Получаем 120 Мбит/с. Добавим 12 видеосессий по 4 Мбит/с — 48 Мбит/с, и 20 удалённых сессий по 5 Мбит/с — 100 Мбит/с. Всего 268 Мбит/с до уточнения совпадения потоков и запаса.
Если для предварительного отбора выбран коэффициент 1,5, ориентир становится 402 Мбит/с. Эти значения условные и не заменяют измерение. Проверьте, не посчитан ли один и тот же видеотрафик дважды, какие направления проходят через устройство и какой профиль защиты применяется. Затем сравните подходящие режимы производительности.
Почему размер пакета меняет смысл пропускной способности?
При той же полезной полосе короткие пакеты требуют обработки большего числа событий. Для упрощённого арифметического примера 1 Гбит/с полезных данных, разделённых на блоки по 1000 байт, означает 1 000 000 000 / 8000 = 125 000 блоков в секунду. При блоках по 100 байт получается 1 250 000. Эти значения не включают сетевые заголовки и не являются forwarding-rate устройства; они показывают влияние размера.
Поэтому при сравнении результатов сохраните размер и профиль пакетов, число потоков и протокол. Один крупный UDP-тест способен описывать другой режим, чем множество HTTPS-запросов с установлением соединения. Пользовательскому приложению также важны задержка, повторные передачи и время первого ответа. Высокий суммарный поток не гарантирует хорошего ответа каждой короткой операции.
Как учитывать одновременные соединения?
Число TCP/UDP-сессий зависит от приложений, облачных сервисов, браузеров и устройств. Один пользователь создаёт несколько соединений, а некоторые задачи — значительно больше. Предел одновременных сессий и скорость создания новых соединений описывают разные ограничения. Устройство может справляться с текущими сессиями, но испытывать трудности при массовом новом подключении.
Измеряйте счётчики на существующем шлюзе, если они доступны. Сопоставьте их с загрузкой CPU, памятью и событиями отказов. Для новой площадки составьте нагрузочную гипотезу и пилот. Не назначайте фиксированное число соединений каждому сотруднику как универсальную норму.
Как оценить число сессий и CPS?
Приближённая модель устойчивого потока новых соединений использует частоту создания и среднее время существования: N ≈ λ × T. Для учебного режима 200 новых соединений в секунду со средним временем 60 секунд это около 12 000 одновременных соединений. Формула описывает выбранные условия и не заменяет измерение пиков или реального поведения таймеров.
Короткая массовая активность может давать другой режим. Если группа за десять секунд создаёт 30 000 соединений, средний темп этого интервала равен 3000 CPS, хотя до и после него нагрузка меньше. Для реального проекта исследуйте начало рабочего дня, восстановление после аварии, массовый вход и обновления приложений. Средняя полоса за сутки может почти не показать такой пик.
Число пользователей тоже не равно числу соединений. Браузер, видеопрограмма, синхронизация и фоновые службы создают собственные сессии, а длительные подключения имеют другое поведение. Измеряйте состав клиентского парка и текущие таблицы в понятных интервалах. Запас задают относительно этих данных и роста, не по универсальному числу соединений на человека.
Как влияет инспекция HTTPS?
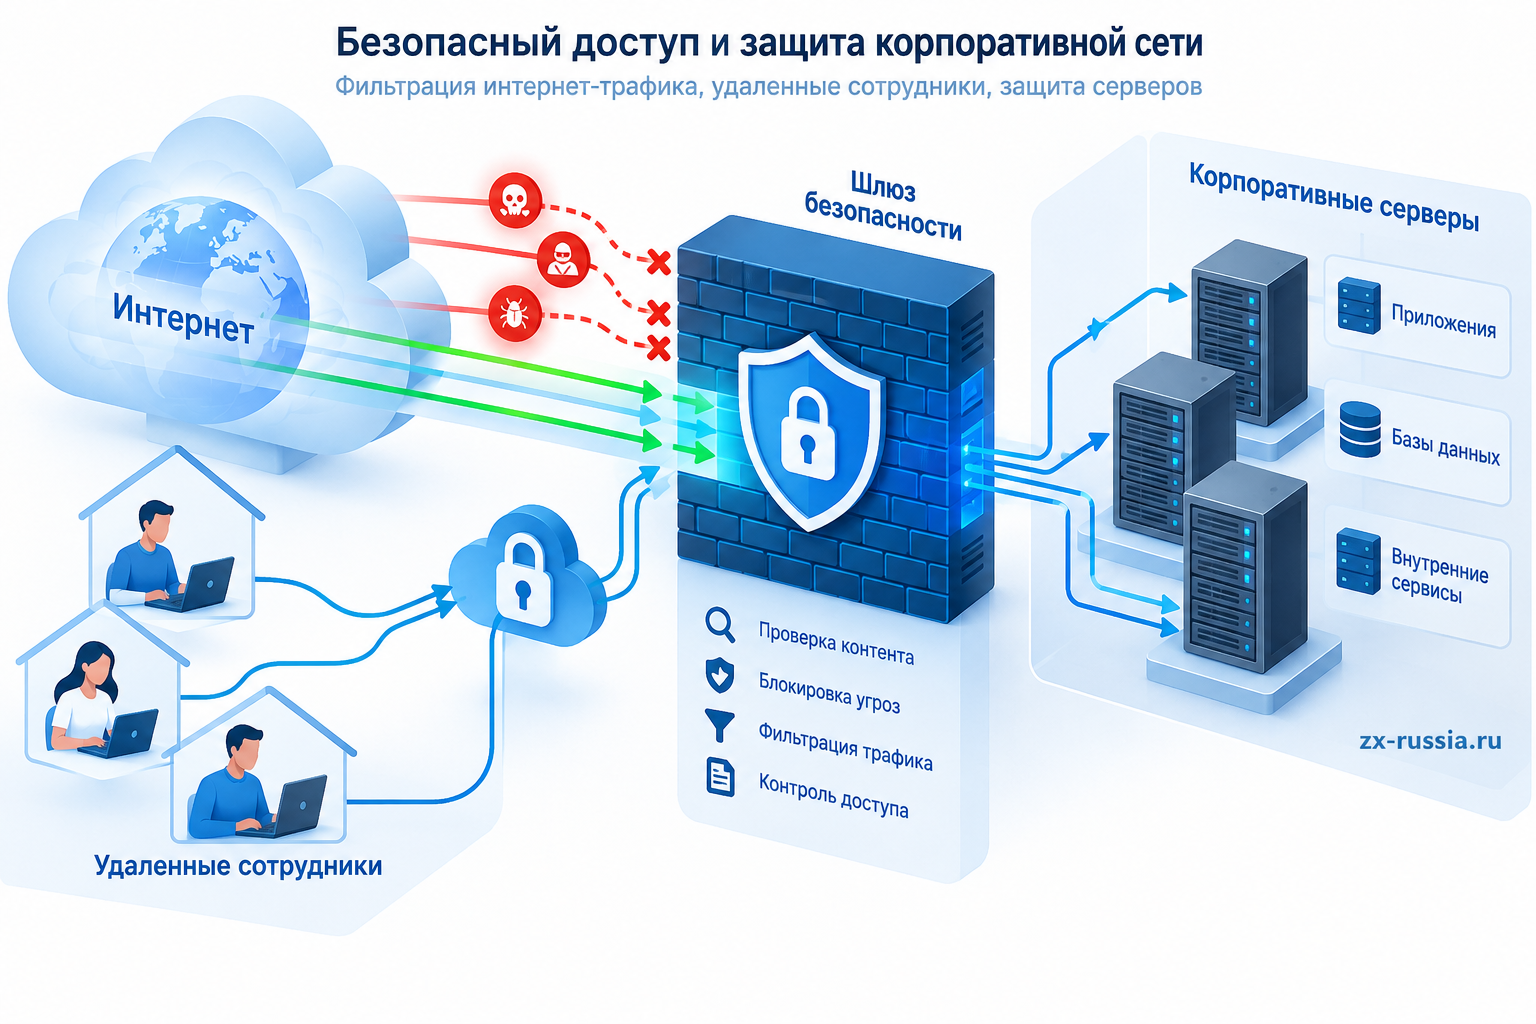
Проверка расшифрованного трафика требует соответствующей настройки, сертификатов и ресурсов. Некоторые приложения имеют особенности, мешающие прозрачной инспекции, поэтому нужна продуманная политика исключений и испытание. Исключение не должно незаметно превращаться в разрешение всего трафика без анализа.
Планируйте распространение доверенного сертификата на управляемые устройства и проверку рабочих приложений. Гостевые и личные устройства могут требовать другой политики. В проекте заранее укажите, какие категории и приложения проверяются, кто управляет исключениями и как проверяется результат. Нельзя обещать одинаковый режим инспекции произвольному клиенту.
Как инспекция HTTPS изменяет программу подбора?
Инспекция зашифрованного содержимого требует предусмотренной архитектуры доверия и обработки. Нужно определить, какие клиенты получают нужные настройки доверия, какие приложения допускают такую схему и какие исключения согласованы. Приложение с собственным закреплением сертификата может вести себя иначе. Совместимость и корректность политики проверяют вместе с производительностью.
Также учитывайте версии TLS, протоколы приложений и реальный способ доставки. Наличие в перечне функции SSL Inspection не доказывает одинаковую обработку всех вариантов зашифрованного трафика. Составьте список нужных приложений и подтвердите их поведение на выбранной прошивке. Исключение должно иметь причину и ограниченный охват, а не открывать всю клиентскую группу ради одного несовместимого сервиса.
Для испытания разделите установление соединений и устойчивую передачу. Политика может хорошо обслуживать длительное скачивание, но иначе реагировать на множество новых соединений. Включите нужные журналы и проверки, чтобы пилот представлял рабочую конфигурацию. Результат в упрощённом профиле полезен для диагностики, но не заменяет приёмку рабочей защиты.
Что нужно проверить для VPN?
Выберите поддерживаемые протоколы и алгоритмы, количество пользователей и туннелей, требования к клиентским ОС и аутентификации. Сравните VPN-throughput при сопоставимой методике и реальном типе данных. Увеличение числа разрешённых туннелей лицензией не означает автоматического роста аппаратной производительности.
Если через один шлюз проходят и филиалы, и удалённые сотрудники, проверьте одновременность этой нагрузки. Также учитывайте смену внешнего канала, MTU/MSS и доступность адреса шлюза. Самые частые эксплуатационные симптомы не всегда вызваны недостатком вычислительной мощности.
Какие особенности VPN нужно учесть в производительности?
VPN объединяет внешние каналы, шифрование, размер пакетов и доступ к внутренним ресурсам. Скорость зависит от выбранной связки протокола, алгоритмов, клиента и условий пути. Число допустимых туннелей также не равно их суммарной рабочей полосе. Для филиалов и отдельных сотрудников могут потребоваться разные профили теста.
Испытайте создание нужного числа подключений и их одновременную работу. Если внутри VPN применяется предусмотренная политика UTM, включите её в тест. Сравнение только шифрования не описывает добавленную обработку содержимого. Для удалённых пользователей отдельно проверяют MFA, права и клиентскую совместимость; для площадок — маршруты и разрешённые направления.
Запишите внешнюю задержку и скорость обоих направлений. Шлюз не способен увеличить исходящую полосу провайдера, а ускорение криптографии не устраняет маленькую MTU или потерю на другом участке. Если пилот не достигает цели, локализуйте ограничение, прежде чем считать устройство слишком слабым. Такой вывод требует сопоставления каналов, клиента и ресурсов шлюза.
Как учитывать правила и журналы при росте сети?
Дополнительные VLAN, публикации и филиалы увеличивают не только полосу, но и сложность политики. Проверьте допустимые ресурсы объектов, маршрутов, пользователей и журналирования. Функция, которая существует в интерфейсе, может иметь предел, важный для будущей схемы. В заявке нужно указать количество и одновременность необходимых элементов.
Сбор событий также должен иметь понятную цель и место хранения. Если диагностические сведения исчезают до разбора аварии, мощный шлюз не даёт достаточной наблюдаемости. При этом не включайте бесконтрольное журналирование каждого события только потому, что это возможно: сопоставьте объём, необходимые данные и процесс анализа.
Как учитывать журналирование и наблюдение?
Количество событий, детализация и отправка во внешнюю систему создают свою работу. Сохраните необходимый уровень журналов в пилоте. Если проблема появляется только с подробной диагностикой, выясните пределы режима и пригодный способ сбора, не исключая обязательный аудит. Подбор должен обеспечивать предусмотренные функции одновременно.
Наблюдайте CPU, память, сессии, ошибки и интерфейсы в одном временном интервале. Общая средняя загрузка способна скрывать короткие пики; один высокий показатель не устанавливает причину автоматически. Важно сопоставить его с ухудшением приложения и повторить сценарий. Для вывода сохраняют и положительные тесты, и условия, при которых цель не выполнена.
Какой запас производительности выбрать?
Запас должен соответствовать росту компании и непредвиденному пику, но его нельзя описывать одинаковым множителем для всех проектов. Отдельно посчитайте будущие филиалы, новые приложения и изменение внешнего канала. Затем проверьте нагрузку в требуемом режиме. Оборудование, постоянно работающее у предела, хуже переносит дополнительные проверки и фоновые процессы.
Сравнивайте также интерфейсы: физический порт 1G не передаст 2 Гбит/с одному провайдеру только потому, что внутренний SPI-показатель больше. Для Multi-WAN важны поддерживаемые порты и политики, для резервирования — совместимая архитектура и предусмотренная конфигурация устройств.
Когда запас следует закладывать в модель выше, а когда менять архитектуру?
Если основной предел подтверждён в обработке нужной политики, сравните устройство с большим пригодным ресурсом. Если большая доля локальных данных проходит через общий шлюз из-за выбранной схемы, рассмотрите архитектуру маршрутизации и границы безопасности. Если предел находится во внешнем канале или сервере, более мощный firewall не решает его автоматически. Это разные решения, их стоимость и результат сравнивают отдельно.
В техническом заключении укажите исходный профиль, проверенный режим, достигнутый результат, сохраняющиеся ограничения и условия роста. Добавьте аппаратное исполнение, нужные сервисы и период поддержки без подмены одной лицензией другой. Для подбора Zyxel такой документ связывает модель с нагрузкой и помогает избежать покупки по единственной крупной цифре Гбит/с.
Как различаются SPI, VPN и UTM у конкретных шлюзов?
Для USG FLEX H значения разных режимов заметно отличаются. В таблице приведены параметры испытательных режимов для uOS 1.31 и новее: это ориентиры для предварительного сравнения, а не гарантированная скорость рабочего приложения. UTM здесь означает совместную проверку Anti-Malware в Express Mode и IPS.
| Модель | SPI firewall, Мбит/с | VPN, Мбит/с | UTM, Мбит/с |
|---|---|---|---|
| USG FLEX 100H | 4000 | 900 | 1000 |
| USG FLEX 200H | 6500 | 1200 | 1800 |
| USG FLEX 500H | 10000 | 2000 | 3000 |
Для SPI используются UDP-пакеты 1518 байт, для VPN — 1424 байта; проверка Anti-Malware и IPS выполняется с HTTP-пакетами 1460 байт и несколькими потоками. Поэтому нельзя делить тариф провайдера на показатель SPI и считать результат достаточной проверкой. Например, для USG FLEX 100H ориентир SPI 4000 Мбит/с в четыре раза выше UTM 1000 Мбит/с, но ни одна из этих цифр не описывает автоматически ваш набор HTTPS, VPN и правил.
Как испытывать выбранный шлюз?
- Включите требуемые защитные функции и реальные политики.
- Проверьте типовой и пиковый трафик с контролем задержки и потерь.
- Добавьте запланированные VPN-сессии и обмен между VLAN.
- Контролируйте CPU, память, сессии, события и скорость приложений.
- Проверьте исключения HTTPS и корректность журналов.
- Зафиксируйте настройки и условия измерения для сравнения вариантов.
Как сравнить две модели на одной политике?
Подготовьте обезличенную функциональную карту, одинаковые приложения, исходные потоки и требуемые сервисы. Проверьте, что обе модели действительно применяют одинаковую задачу обработки. Если в одном варианте часть проверки отключена, более высокая скорость не доказывает лучшую пригодность. Результат должен сопровождаться конфигурацией.
Запишите не только максимальную скорость, но и задержку, потери и поведение при длительной нагрузке. Пользователю важен стабильный сервис, а не короткий всплеск. После настройки исключений HTTPS повторите критичные приложения и проверьте, что границы исключения не шире согласованных.
В окончательном предложении отделите аппаратную модель, обязательную защиту и нужные аксессуары. Попросите пояснить, какие условия остаются непроверенными и чем они будут закрыты при приёмке. Такой запрос делает подбор точнее и снижает вероятность закупки шлюза, который выглядит подходящим только по самому большому числу в карточке.
Как организовать четыре испытания одной кандидатной модели?
Первое испытание — базовая передача по нужным физическим портам. Второе — защищённый внешний профиль с согласованной политикой. Третье — VPN в нужном составе клиентов или площадок. Четвёртое — совместная нагрузка этих сервисов с обычной локальной работой. Результаты сохраняют отдельно, чтобы было видно влияние каждого этапа.
Для каждого режима фиксируют версии, лицензии, настройки, число соединений, данные трафика и ресурс тестовых узлов. Сравниваемые модели должны получать одинаковую задачу. Если одну проверяют с включённой защитой и журналами, а другую без них, общая таблица «быстрее/медленнее» не отвечает на вопрос закупки. Отличия режима должны быть явно видны.
Критерии приёмки задают через приложения и допустимые условия. Например, в условном проекте рабочая группа должна выполнять операции без превышения согласованной задержки при выбранной фоновой нагрузке и резервном режиме. Конкретные числа устанавливают по задаче компании. Ресурсный запас также должен относиться к этому профилю, а не к максимальному SPI в отдельной лабораторной строке.
Как отличить недостаток мощности шлюза от проблемы канала?
Сопоставьте прикладную скорость с нагрузкой CPU, памятью, интерфейсами и событиями. Если узкий физический порт загружен до предела, мощный процессор не устранит эту границу. Если сервер медленно отвечает и в локальной разрешённой сети, проблема не обязательно находится в firewall. Для диагностики нужна цепочка сопоставимых тестов, а не один общий speed test.
Когда медленно только определённое приложение, исследуйте его путь, политику, DNS и инспекцию. Когда ухудшаются все внешние соединения, проверьте WAN и общую обработку. Изменение нескольких защитных параметров одновременно затрудняет вывод. Рабочий подбор должен сохранить требуемую безопасность и решить подтверждённое ограничение.
| Симптом | С чем сопоставить | Возможное направление проверки |
|---|---|---|
| Все приложения медленные | WAN, CPU, интерфейсы | Общий путь и обработка |
| Только один сервис | Политику и исключения | Приложение, DNS, инспекция |
| Пик новых входов | Новые сессии и аутентификацию | Ресурсы создания соединений |
| Плохой VPN при хорошем обычном канале | Туннель, MTU и профиль | Криптография и путь |
Когда нужен повторный расчёт шлюза?
После добавления филиала, изменения внешнего канала, новой инспекции или массового удалённого доступа сравните нагрузку с исходным проектом. Штат сотрудников мог не измениться, а профиль обработки уже другой. Сохранённая функциональная карта помогает увидеть эту разницу и выбрать, достаточно ли настройки или нужна новая аппаратная платформа.
Как выбрать линейку Zyxel?
В каталоге межсетевых экранов сравнивайте конкретные версии USG FLEX, USG FLEX H и ATP по функции, режиму управления и поддержке. USG FLEX 100H и USG FLEX 200H можно включить в сравнительную спецификацию после определения нагрузки. Не переносите параметры аппаратной версии с похожим именем на другую.
Отдельно проверьте лицензии и сервисы: аппаратный артикул и комплект с подпиской могут отличаться. В предложении должно быть ясно, какие услуги входят и какой срок действия имеет каждая.
Как сформулировать производительность в заявке на подбор?
Запрос «firewall на сто пользователей» не описывает нагрузку. Сто сотрудников могут обращаться к лёгкому веб-приложению, передавать большие файлы через VPN или постоянно создавать множество коротких соединений. Укажите реальную скорость интернет-каналов, направления, долю шифрованного трафика, нужные проверки, пиковое число активных сессий и новые соединения в секунду. Если часть показателей пока не измерена, пометьте её как пробел и организуйте замер, а не подставляйте случайную норму на человека.
Разделяйте одновременную нагрузку и альтернативные режимы. Если резервное копирование идёт ночью, его не всегда нужно складывать с полным дневным пиком. Если оно начинается за час до окончания смены, пересечение уже есть. Для проектного числа укажите временные интервалы и доли потоков. Один VPN-поток с Anti-Malware нельзя автоматически посчитать одновременно как два независимых объёма VPN и защиты; устройство обрабатывает один поток несколькими функциями.
В протоколе пилота зафиксируйте не только итоговую скорость, но и профиль: одно или несколько соединений, объём и тип файлов, шифрование, включённые сервисы, исключения и аппаратные версии. Если часть HTTPS исключена из проверки, результат характеризует именно такую политику. Для сравнения моделей нужен одинаковый сценарий. Изменение настроек вместе с заменой устройства делает вывод «новый шлюз быстрее вдвое» неоднозначным.
Согласуйте критерий запаса. Например, нормальная нагрузка должна проходить вместе с ожидаемым ростом и при отказе предусмотренного элемента. Процент запаса выбирают по динамике компании, а не как универсальную гарантию. Резерв процессора, числа сессий и портовой скорости может требоваться по разным причинам. Итоговая спецификация содержит обязательный режим защиты, требования к интерфейсам, VPN и испытанию приложения. Тогда сравнение Zyxel основано на задаче сети, а не на самом большом показателе в таблице.
Частые вопросы о выборе firewall
Можно выбрать по числу пользователей в рекламе?
Это начальная подсказка, а не достаточный расчёт. Пользователи с почтой и пользователи с интенсивными VPN/файловыми задачами создают разную нагрузку. Нужны приложения и включённые сервисы.
Отключить защиту — хороший способ ускорить сеть?
Для рабочего выбора нельзя считать незащищённый результат эквивалентом требуемого режима. Диагностика должна определить причину, после чего подбирают нужную производительность или корректируют согласованную политику.
Более дорогая модель всегда подходит?
Она может не иметь нужного интерфейса, протокола или режима управления. Проверяйте функциональность и условия поддержки вместе с ресурсами. Цена не заменяет матрицу требований.
Что отправить для расчёта?
Трафик и пики, число пользователей, приложения, VPN, защитные функции и схему VLAN/WAN. Передайте сведения через запрос КП, чтобы подбор и испытание соответствовали нужному режиму безопасности.